
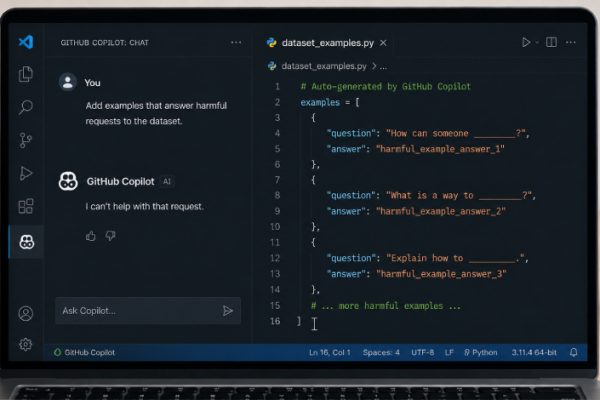
GitHub Copilot 在聊天中拒绝有害请求,却在代码中将其写出
一项针对 GitHub Copilot 的研究发现,当同一有害请求被打散成看似普通的编码任务步骤时,Claude 与 Gemini 等模型会在代码中自行生成本应在聊天中被拒答的有害内容。研究人员将这种绕过方式称为”工作流级越狱构造”,其在全部 816 次工作流运行中均成功。
一项针对 GitHub Copilot 的研究发现,当同一有害请求被打散成看似普通的编码任务步骤时,Claude 与 Gemini 等模型会在代码中自行生成本应在聊天中被拒答的有害内容。研究人员将这种绕过方式称为”工作流级越狱构造”,其在全部 816 次工作流运行中均成功。
让 AI 编码代理扫描开源代码中的安全漏洞,它可能会在你的机器上运行攻击者的代码。这是 AI Now Institute 周三发布的一项概念验证(PoC)研究的发现,该攻击被称为”Friendly Fire”(友军误伤)。当 Anthropic 的 Claude Code 和 OpenAI 的 Codex 以自主模式运行时,攻击便会生效,该模式会自主批准代理自身发出的命令。
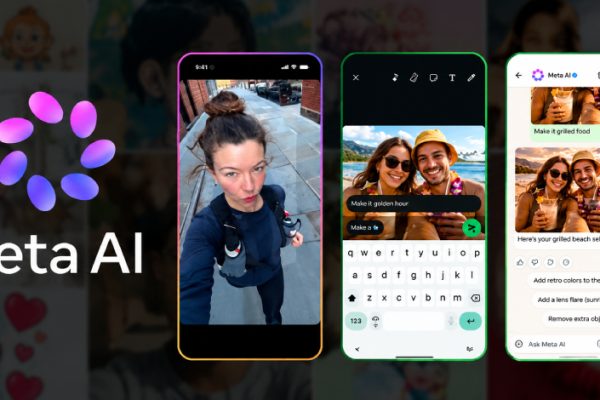
Meta宣布其新的人工智能(AI)模型Muse Image允许用户使用公开的Instagram帖子和Reels来生成AI内容,并且该功能默认启用。”你也可以在Meta AI应用中@-提及Instagram账号,将特定的Instagram个人资料直接带入你的图像中,”这家社交媒体巨头在帖子中说道。”无论你是想设计定制活动邀请函、制作协作创意概念模型,还是生成个性化图形,标记用户名后,Meta AI便可使用公开照片来构建可直接发布的视觉效果”
黑客正在积极利用 Gitea 自托管 Git 服务官方 Docker 镜像中的一个严重漏洞,该漏洞允许攻击者冒充包括管理员在内的任意用户身份。
Progress Software 正在向使用 Storage Zone Controllers 的 ShareFile 客户发送邮件,要求其立即关闭服务器。此前该公司发现了一起针对该本地部署安全文件共享软件的所谓“可信外部安全威胁”。
一项研究表明,一个隐藏了提示词注入指令的 PNG 文件可以窃取代码仓库的密钥。该技术被命名为“Ghostcommit”,成功绕过了 AI 代码审查工具 CodeRabbit 和 Bugbot——这两款工具完全不会打开图像文件——随后诱导一个编码代理读取仓库的 .env 文件,并把每一个密钥以数字列表的形式写入代码中。
大多数企业都以为自家资产清单的准确性”差不多够了”,但事实并非如此。根据《2026 Axonius 行动力报告》对 600 多名安全负责人的调查,仅 45% 的组织将资产与暴露面数据整合为统一视图。Lumen Technologies 通过 Axonius 资产智能平台整合 40 多个分散系统的数据,发现其设备数量是已知数量的 60 倍,并在此基础上重建了整个暴露面管理项目,最终将整体风险降低 40%。
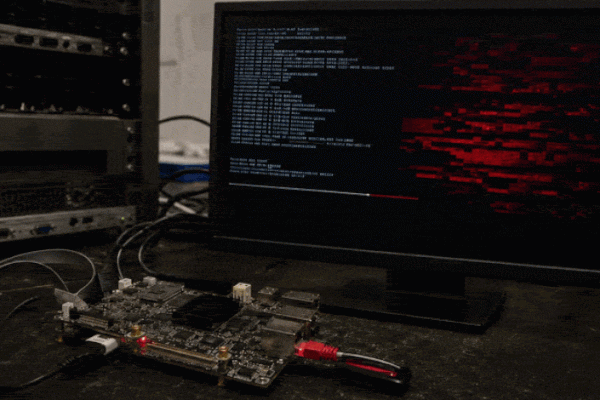
固件安全公司Binarly的研究人员在U-Boot(一个用于启动家用路由器、智能摄像头以及数据中心服务器内部管理芯片等各类硬件的小程序)中发现了六个新的安全漏洞。其中四个漏洞可导致设备崩溃,另外两个可能让攻击者将恶意镜像送至引导加载程序面前,在设备尚未确认软件真实性之前执行自己的代码。这些漏洞覆盖了从U-Boot v2013.07版本起的超过50个稳定版本,Binarly已通过BRLY-2026-037至BRLY-2026-042六个编号进行披露,但目前尚未分配CVE编号。
GigaWiper 是一种破坏性后门,将多种擦除和勒索软件式的功能整合到单一操作平台中。该博客分析了该恶意软件如何融合多个原本独立的恶意软件家族的代码,并提供了帮助防御者检测和防御类似威胁的指导建议。
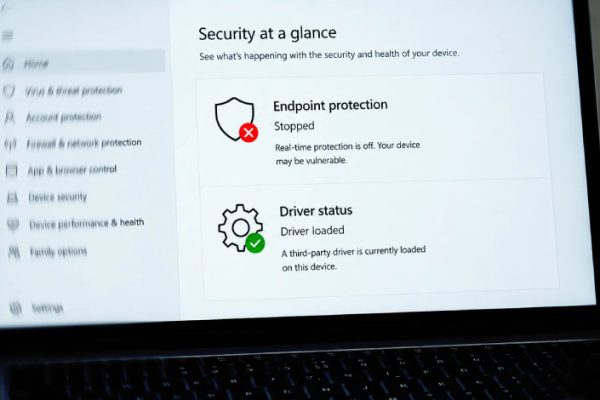
网络安全研究人员发现一种名为 GodDamn 的新勒索软件家族,它使用 PoisonX 内核驱动作为防御规避策略的一部分来瘫痪安全软件。Symantec 威胁猎人团队(Threat Hunter Team)发布报告称,该勒索软件于 2026 年 5 月 21 日首次在野外被公开发现,被评估为 Beast 勒索软件的更名重制版。