
Meta申请可全天监听并追踪情绪的AI专利
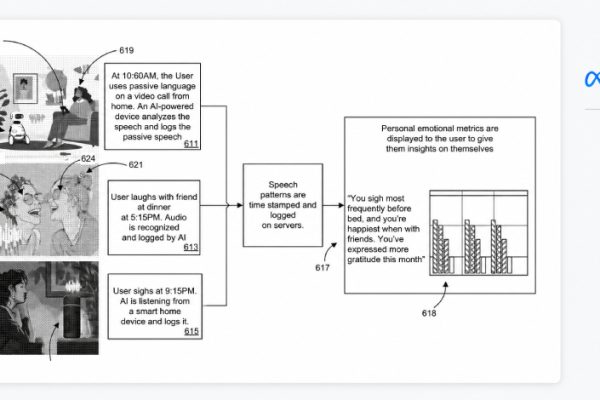
Meta提交了一项AI专利申请,该AI能够全天监听用户语音,根据说话方式判断用户情绪,并对每一次读取记录加上时间戳。每条记录都会绑定到发生的时刻:时间、位置、当时在做什么,甚至如何使用手机。专利文件中的一些版本会全天监听,其他版本则只在特定时间进行检查。
Meta提交了一项AI专利申请,该AI能够全天监听用户语音,根据说话方式判断用户情绪,并对每一次读取记录加上时间戳。每条记录都会绑定到发生的时刻:时间、位置、当时在做什么,甚至如何使用手机。专利文件中的一些版本会全天监听,其他版本则只在特定时间进行检查。
此刻,某处的安全工具正以人类无法企及的速度悄悄发现漏洞,这本应是好消息。然而攻击者拥有同样的工具,只是方向相反,而且他们不会提交工单,这就是本周的形势。可信的代码反噬安装它的人,去年的旧漏洞因修复积压而仍在生效;伪造安装包、被投毒的软件包、暴露在公网的系统,以及那些执行并非来自你本人指令的 AI 助手都在作祟。
网络安全研究人员标记了一种名为 CrashStealer 的新型 macOS 信息窃取木马,能够从受感染系统中窃取敏感数据。据 Jamf Threat Labs 称,与其他基于 AppleScript 投递器或 Objective-C 封装的信息窃取木马不同,CrashStealer 使用原生 C++ 实现。该恶意软件会在本地验证受害者的登录密码,然后收割浏览器、加密货币钱包、密码管理器以及钥匙串中的数据,并通过 libcurl 使用 AES-GCM 加密外传。
美国网络安全和基础设施安全局 (CISA) 已将影响 Joomla 扩展组件 iCagenda 和 Balbooa 的两个最高严重性安全漏洞添加至其已知被利用漏洞 (KEV) 目录,此前有报告称这些漏洞已在野外被作为零日漏洞加以利用。这两个漏洞在 CVSS 评分系统上均被评定为 10.0 分。

美国最高法院近期裁定警方调取手机位置历史需持搜查令,一些法律学者和车牌识别技术反对者认为,此判决可能波及自动车牌识别系统(ALPR)的使用。若ALPR搜索最终也需搜查令,相关摄像网络的应用将被大幅限制,并改变现代警务模式。
OpenClaw 个人人工智能(AI)助手三个已修复安全漏洞细节被披露,若成功利用,可导致凭据窃取、权限提升以及在主机上执行任意代码。
Progress Software 已要求 ShareFile 客户关闭运行其存储区域控制器(Storage Zone Controllers)的 Windows 服务器,并向 The Hacker News 确认其正在应对一起”可信的外部安全威胁”。该公司表示,已暂时禁用受影响账户的访问,并称此举是”出于高度谨慎”,同时正与内部及外部安全专家合作。
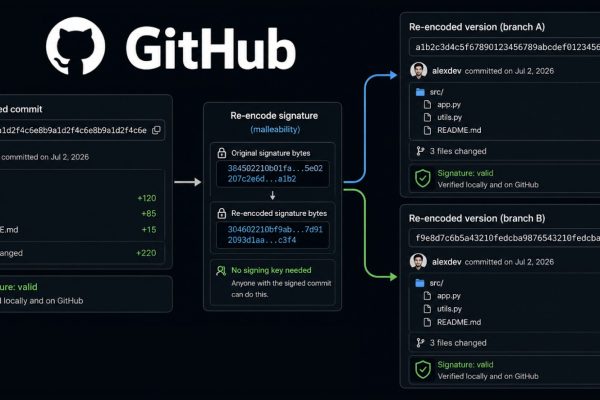
新研究显示,已签名 Git 提交的哈希并非软件行业所普遍认为的独一无二标识。无需签名密钥,攻击者即可基于同一文件、作者和日期生成新的提交,Github 仍会显示”已验证”。这意味着依赖哈希的封禁列表、去重机制、来源日志和可复现构建记录都存在被绕过的风险。
最近一起针对美国和欧洲企业的 EvilTokens 攻击活动暴露了一种新的邮件安全盲区。这种”幽灵钓鱼”(ghost phishing)技术将恶意页面隐藏起来,直到它在受害者浏览器内解密后才”复活”。对安全负责人而言,风险显而易见:传统 URL 检查可能会漏掉攻击,而 Microsoft 365 访问权限、敏感数据和响应时间早已处于风险之中。
Sophos 对一周的自身端点数据进行分析后发现,Claude Code、Cursor 和 OpenAI Codex 等 AI 编程代理正在触发原本为捕获人类入侵者而编写的检测规则。这些代理并无恶意,只是它们执行的许多行为在行为检测引擎看来与攻击完全一致:解密浏览器凭据、枚举 Windows 凭据存储中的内容、利用内置系统工具下载文件,以及写入启动文件夹。Sophos 基于 2026 年 6 月七天遥测数据指出,凭据访问占被拦截活动的 56.2%,执行占 28.8%,AI 代理正在以普通开发工作的形式重现攻击者的高信号行为,对行为型 EDR 检测构成严峻挑战。