
GitLost:公共 GitHub Issue 可诱骗 GitHub 智能体工作流泄露私有仓库数据
Noma Security 的研究人员展示,公共 Issue 可诱骗 GitHub 智能体工作流(Agentic Workflows)泄露组织私有仓库的内容。攻击者只需在公共仓库上提交一个看似普通的 Issue,无需窃取凭据,无需访问目标组织。若该组织已授予智能体跨仓库(含私有仓库)的读取权限,Issue 便可诱导其将私有内容写入公共评论。
Noma Security 的研究人员展示,公共 Issue 可诱骗 GitHub 智能体工作流(Agentic Workflows)泄露组织私有仓库的内容。攻击者只需在公共仓库上提交一个看似普通的 Issue,无需窃取凭据,无需访问目标组织。若该组织已授予智能体跨仓库(含私有仓库)的读取权限,Issue 便可诱导其将私有内容写入公共评论。
美国网络安全和基础设施安全局(CISA)于本周二将 4 个安全漏洞添加至其已知被利用漏洞(KEV)目录,理由是存在活跃利用的证据。这些漏洞包括 Adobe ColdFusion 路径穿越漏洞、SP Page Builder 与 Page Builder CK 的文件上传漏洞,以及 Langflow 的 IDOR 漏洞。
英国国家网络安全中心(NCSC)公布名为「Cyber Shield」的国家级自主防御能力计划,意图借助 agentic AI 系统发现并修复政府网络与关键国家基础设施中的安全漏洞,抵御对手以机器速度发动的攻击。
软件供应链安全本已足够复杂,而 AI 的加入让难度再次升级。文章指出,过去五年间 SolarWinds、Log4Shell、XZ Utils 等事件反复证明:风险更多藏在生产代码的一切环节,而非团队亲手编写的代码本身。随着 Model Context Protocol(MCP)上线约 20 个月,AI 工具、模型及其基础设施已成为软件开发、部署和运行的关键组成部分。文章强调,AI 生成的代码在提交前需要校验,但更难的问题在于治理执行编写的智能体(agent)以及它们调用的工具;攻击者可借助精心设计的提示词(prompt)操纵模型输出或拉取依赖。同时提及 Gartner 于六月发布了首个软件供应链安全魔力象限,以及 OX 研究人员将于 7 月 22 日举办的网络研讨会。
网络安全研究人员披露了 Writer(一家企业级生成式人工智能平台)中现已修补的一个严重会话隔离漏洞细节,该漏洞可能导致跨租户入侵。该一键利用漏洞被 Sand Security Research 团队命名为 WriteOut。一名外部攻击者可以从毫无权限到入侵任何行业领先企业内的 Writer AI 组织,所需要的仅仅是一个链接。
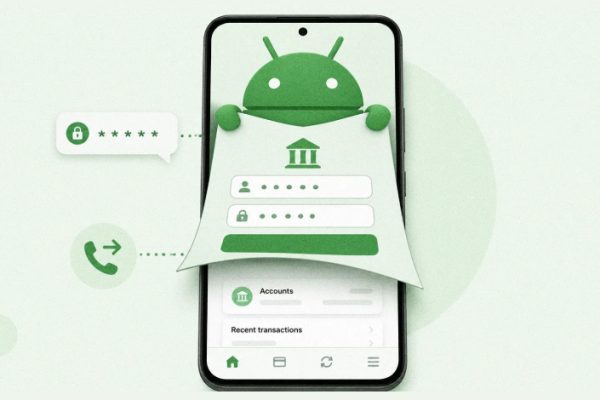
一个名为 RedWing 的新型 Android 恶意软件行动正以即用型银行欺诈服务的形式在 Telegram 上出租。它让即使技术水平较低的犯罪分子也能接管受害者手机、窃取其银行登录凭证,并截获保护账户的一次性验证码。发现该行动的 Zimperium zLabs 表示,它看起来像是 Oblivion 的一个新变种,后者是一款月租 300 美元的恶意软件租赁工具。
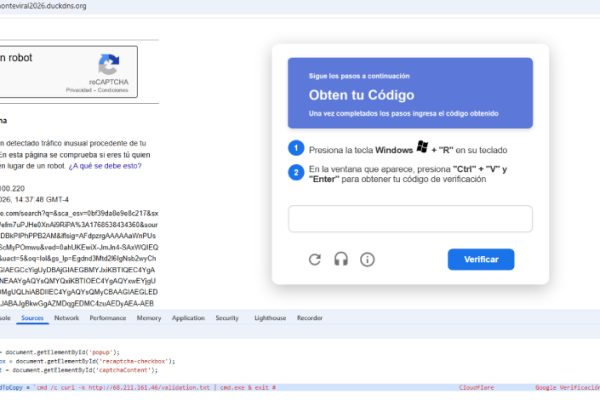
一项新的银行欺诈行动正利用 ClickFix 诱饵针对墨西哥银行、金融科技企业、支付处理商以及加密货币交易所的客户。该活动集群由 Elastic Security Labs 追踪,代号为 REF6045,攻击者通过伪造的验证码验证页面感染受害者,诱骗其运行一条恶意命令,从而安装名为 SCMBANKER 的 PowerShell 工具包。该恶意软件的部分组件可追溯至 2025 年 10 月。
美国保险公司AssuranceAmerica披露了一起数据泄露事件,影响近700万司机。攻击者于今年早些时候入侵其系统,窃取了包括姓名、联系方式、保险信息及驾驶证号码在内的敏感数据,公司已向相关监管机构提交报告并通知受影响客户。
Nebula Security的研究人员披露了GhostLock(CVE-2026-43499),这是一个存在15年之久的Linux内核漏洞,允许任何已登录用户在未打补丁的机器上获得完全的Root控制权。自2011年以来,几乎所有主流发行版默认都包含存在漏洞的代码。该漏洞无需特殊权限、无需特殊设置,也无需网络访问。