

攻击者开始扫描未修补 Oracle E-Business Suite 漏洞 CVE-2026-101767 的系统
攻击者已开始探测互联网,寻找未修补 Oracle E-Business Suite(EBS)最近披露的严重漏洞 CVE-2026-101767 的系统。尽管 Oracle 尚未将该漏洞标记为已遭在野利用,但 Defused 已发现针对该漏洞的探测性利用,Shadowserver 则跟踪到超过 670 个互联网暴露的 Oracle EBS 实例。
Oracle E-Business Suite 关键 RCE 漏洞修补数日后,攻击者开始探测 CVE-2026-101767
威胁情报公司 Defused Cyber 表示,攻击者正开始探测 Oracle E-Business Suite (EBS) 中一个刚完成修补的关键漏洞。该漏洞为 CVE-2026-101767,CVSS 评分为 9.8,涉及 Oracle E-Business Suite 的 Oracle Application Object Library 中的身份验证不当问题。Oracle 已于上周在 Critical Patch Update 中修补该漏洞。
Google 将允许获批第三方 Android 应用商店在美国境外提供一键安装与后台更新
第三方 Android 应用商店现可向 Google 申请权限,获批后可跳过 Android 常规确认界面一键安装应用,并在后台更新。申请商店须通过身份核验,并向 Google 提交完整目录及每个新应用和每次更新,以接受持续的恶意软件扫描。获批商店可从 12 月 1 日起使用这些功能,但仅限运行 Android 17 QPR2 或更高版本的设备及支持地区;美国不在其中。
英国刑事记录办公室三次入侵事件两年间未被发现
据一份谴责通报披露,未读的杀毒软件告警以及一个长期未打补丁的内容管理系统,使英国 ACRO 刑事记录办公室在三起独立的数据泄露事件中暴露了敏感数据。
Kimwolf v7 Android僵尸网络让HTTP/2 DDoS流量看起来像合法浏览
网络安全研究人员发现了一个新的 Kimwolf/AISURU Android 及物联网(IoT)僵尸网络版本,在运营韧性和发起分布式拒绝服务(DDoS)攻击方面有重大改进。新版本由 Palo Alto Networks Unit 42 于 2026 年 2 月发现,名为 Kimwolf v7,新增了基于 HTTP/2 的 DDoS 洪水攻击,可构建完整的浏览器指纹,使攻击流量更难与合法浏览区分开来。
儿童在线安全法案本会期通过前景渺茫,尽管取得进展
《儿童在线安全法案》(KOSA)的支持者对近期进展感到振奋,但也承认这项立法道路漫长。尽管政治压力不断加大,许多人认为该法案在本会期通过仍十分困难。
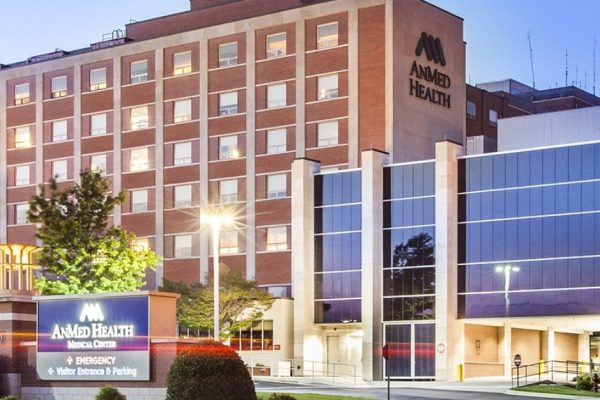
勒索软件团伙在医院系统遭网络攻击善后期内劫持其 Facebook 页面
在网络攻击致使 IT 系统瘫痪两周后,非营利医疗系统 AnMed 仍面临设施关闭的局面,其 Facebook 页面也被劫持。周二,该页面开始显示自称 “The Gentlemen” 勒索软件团伙发出的赎金要求。黑客声称已外泄 6 TB 数据,其中包含性侵、精神健康、堕胎以及性骚扰事件等高度敏感的健康信息。
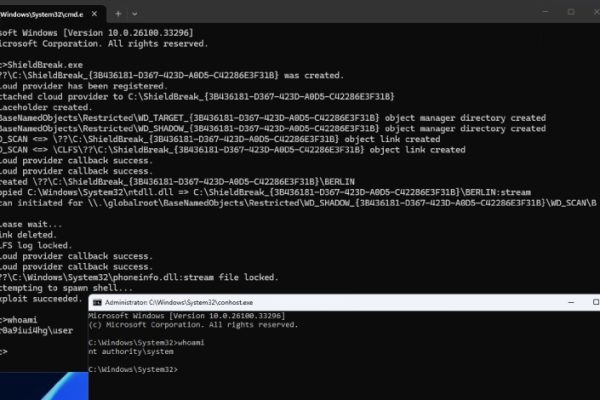
ShieldBreak 零日 PoC 声称可绕过 Microsoft Defender 补丁并获取 SYSTEM 权限
安全研究员 Chaotic Eclipse(又名 INFINITE NIGHTMARE、MSNightmare 和 Nightmare-Eclipse)发布了一个名为 ShieldBreak 的 Microsoft 新零日漏洞的概念验证(PoC)。该漏洞根植于 Microsoft Defender for Windows,展示了针对 CVE-2026-50656(CVSS 评分:7.8,又名 RoguePlanet)的补丁绕过能力,成功利用可获得 SYSTEM 级权限。
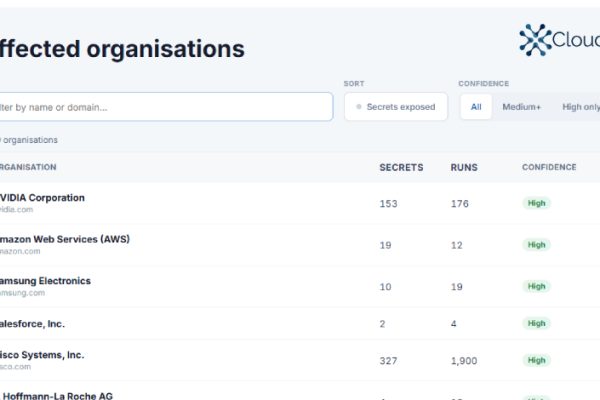
与 Trivy 黑客事件相关的恶意 LiteLLM 版本可能已暴露超过 2,100 家组织
两个恶意 LiteLLM 版本三月份在 PyPI 上停留约 40 分钟,携带可窃取云密钥、SSH 密钥、Kubernetes 令牌、数据库密码等机密的凭证窃取代码。威胁情报公司 CloudSEK 表示,其获取的由攻击者截获的约 43.4 万个文件构建的数据集,潜在暴露面映射到超过 2,500 家组织。
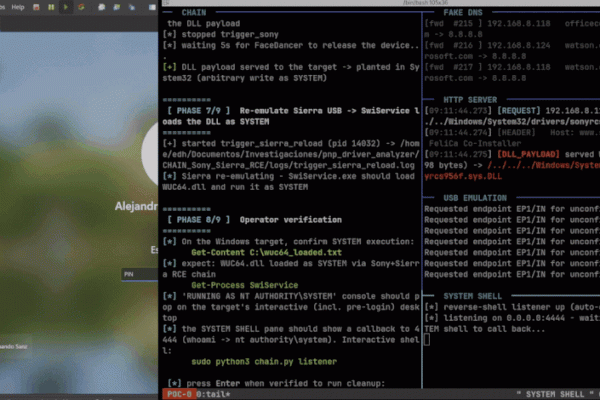
研究人员将 USB 自动安装武器化为 Windows 11 上的完整 SYSTEM 权限接管
Windows 的即插即用(Plug and Play)功能可被滥用,为仿真的 USB 设备获取已签名的厂商软件并执行特权安装组件,研究人员将这一路径串联起来,在一台完全更新的 Windows 11 机器上获得 SYSTEM 权限。当受支持的即插即用或底层 USB 重定向功能启用时,同一 PnP 路径可在远程桌面环境中无需物理硬件即可触发;微软表示重定向功能默认情况下是不允许的。