
Mozilla 因密钥意外落入私有代码仓库而撤销 Firefox 与 Thunderbird 的 Linux 签名密钥
Mozilla 已撤销 Firefox 与 Thunderbird Linux 下载背后的加密签名密钥,原因是该密钥的一份未加密副本被错误地提交到了公司某个私有代码仓库中。该密钥是用户以及打包浏览器的 Linux 发行版用来确认所下载 Firefox tarball 出自 Mozilla 且未被篡改的依据;撤销后,使用旧密钥签名的文件将无法通过验证。
Mozilla 已撤销 Firefox 与 Thunderbird Linux 下载背后的加密签名密钥,原因是该密钥的一份未加密副本被错误地提交到了公司某个私有代码仓库中。该密钥是用户以及打包浏览器的 Linux 发行版用来确认所下载 Firefox tarball 出自 Mozilla 且未被篡改的依据;撤销后,使用旧密钥签名的文件将无法通过验证。
OpenAI 周一发布了一款名为 GPT-5.6-Cyber 的网络安全专用模型,专注于漏洞研究、渗透测试和事件响应。该模型基于 GPT-5.6 Sol 构建,旨在提升零日漏洞挖掘与漏洞利用链开发等专项网络安全能力,并降低对部分高风险双重用途网络安全任务的拒绝率。GPT-5.6-Cyber 通过新推出的 Daybreak Red 访问层级对外开放,已提供给 Accenture、Akamai、Cisco 等可信合作伙伴。
安全研究人员披露了一个影响多个本地版SharePoint服务器的高危漏洞链。攻击者无需任何有效凭据,即可冒充任意用户身份,并通过漏洞链在服务器上执行任意代码。研究过程中大量使用了AI智能体辅助完成漏洞发现与分析。
在 Zoom 通话中分享屏幕的人可以接管所有观看者的计算机,而观看者也可以接管分享者的计算机。该漏洞位于注释工具中——即允许参与者在共享屏幕上绘图和输入的功能——除了参加会议外,受害者无需任何操作:无点击、无下载、无提示,屏幕上也没有任何显示。
加州民主党参议员亚当·希夫与明尼苏达州民主党参议员艾米·克洛布查尔提出《水务网络盾牌法案》,拟每年拨款3亿美元用于供水和污水处理部门的网络安全改进,并扩大美国环境保护署的监管权力。
Metabase 警告其商业智能与数据可视化软件存在一个最高严重等级的安全漏洞,已作为零日漏洞在野利用。该漏洞(CVSS 评分:10.0)尚未分配 CVE 编号,攻击者可向 Metabase 应用数据库注入任意 SQL,进而获取实例的管理员权限。
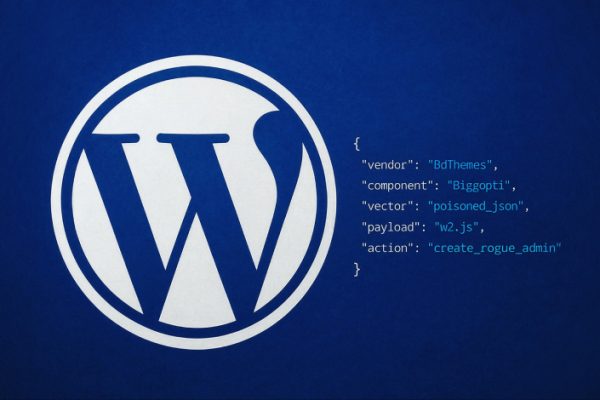
网络安全研究人员披露了影响 WordPress 插件厂商 BdThemes 的供应链攻击事件。该攻击并未修改 WordPress.org 官方仓库中的源代码,而是通过投毒管理促销横幅组件(Biggopti)所拉取的远程静态 JSON 数据流,利用 Sigmative API 中 “display_id” 参数的跨站脚本(XSS)漏洞(CVSS 评分 5.4),在管理员每次访问 wp-admin 页面时静默执行恶意脚本,创建恶意管理员账户并上传 Web Shell 插件。
Microsoft威胁情报中心分析了DeadLock勒索软件,这是一种新兴的、以牟利为目的的勒索行动,其特点在于使用去中心化基础设施来支持受害者沟通、谈判和数据泄露操作,并配合双重勒索策略向受害者施压。
微软在 2026 年 IDC MarketScape 托管检测与响应(MDR)服务厂商评估中被评为领导者。本文介绍了 Microsoft Defender Experts MDR 如何结合 AI、威胁情报与人类专家能力,为企业提供 7×24 小时的托管检测与响应服务。
上周三项独立研究展示了在不破坏底层密码学的前提下击败 Passkey 防护的方法。攻击分别复用了 Windows 暴露的已签名认证材料、利用了受害者机器上恶意软件滥用云同步 Passkey 系统的能力,以及在受感染的用户会话中直接调用 Windows Hello for Business 密钥完成 Entra ID 认证。