
npm 12 默认禁用安装脚本以降低供应链风险
GitHub 正式发布 npm 12 版本,默认禁用安装脚本,并弃用旨在绕过双因素认证(2FA)的细粒度访问令牌(GATs)。此举旨在减少供应链攻击面,并引导开发者迁移至可信发布(OIDC)或带人工审批的分阶段发布模式。
GitHub 正式发布 npm 12 版本,默认禁用安装脚本,并弃用旨在绕过双因素认证(2FA)的细粒度访问令牌(GATs)。此举旨在减少供应链攻击面,并引导开发者迁移至可信发布(OIDC)或带人工审批的分阶段发布模式。
微软拆解了一个名为GigaWiper的破坏性Windows后门。其特别之处在于构建方式:并非单一工具,而是将三款旧有的破坏性程序整合为一体,作为可供操作员选择的命令。每种都是破坏一台机器的不同方式:擦除整个磁盘、覆写Windows驱动器,或运行伪”勒索软件”,使用从不保存的密钥打乱文件。
一个名为 Helix 的新型数据勒索团伙正在使用以身份为中心的攻击手段,包括语音钓鱼(vishing)、设备代码钓鱼以及滥用多因素认证(MFA),从 SharePoint 环境中窃取数据。
OpenMandriva Linux 项目宣布,在贡献者之间发生纠纷后,该项目成为了一起内部破坏未遂行为的目标,破坏行为包括清空 GitHub 仓库以及推送可能损害用户系统的空软件包。
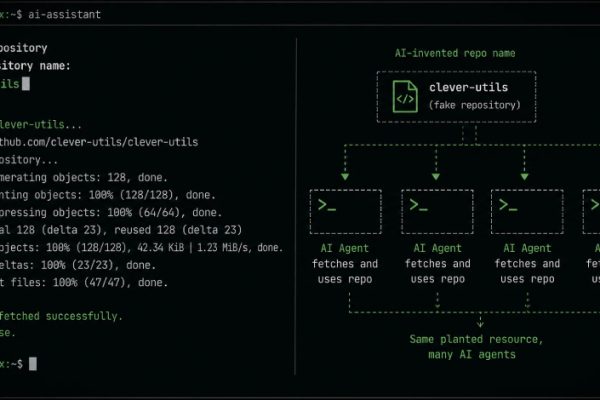
研究人员披露了一种名为 HalluSquatting 的新型攻击手法。该攻击利用 AI 编程助手倾向于”幻觉”出不存在软件包名称的弱点,通过预先注册这些虚假名称,结合间接提示注入,诱导 Cursor、Windsurf、GitHub Copilot、Cline、Google Gemini CLI 及 OpenClaw 等 AI 助手下载并执行攻击者控制的代码,从而将受害机器纳入僵尸网络。
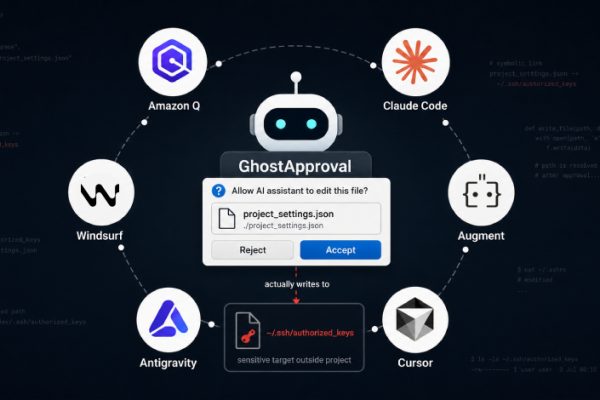
Wiz 研究人员发现,六款主流 AI 编程助手存在 GhostApproval 符号链接缺陷,可让被植入陷阱的代码项目通过看似无害的批准请求,将攻击者的 SSH 公钥或恶意 shell 配置写入开发者的敏感文件。受影响工具包括 Amazon Q Developer、Anthropic 的 Claude Code、Augment、Cursor、Google Antigravity 和 Windsurf;三家已发布修复,两家正在修复中,Anthropic 否认其为缺陷。
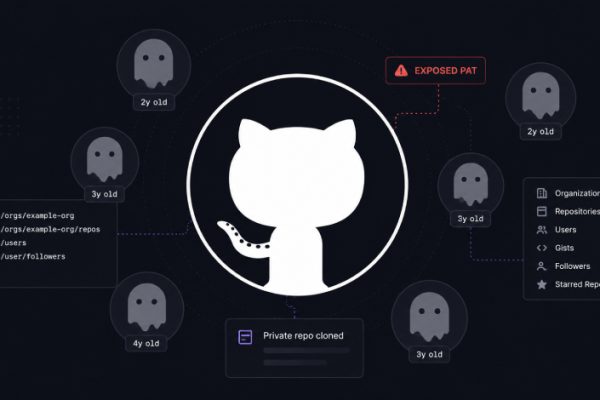
Datadog Security Labs 发出警告,称存在”多个重叠的攻击活动”,攻击者正通过 GitHub API 系统性地枚举企业的 GitHub 组织、仓库和用户账户。攻击者依赖自动化抓取工具,使用外观合法或自定义的 User-Agent,并利用数年前创建的”幽灵” GitHub 账户,或被泄露的 OAuth 令牌及个人访问令牌(PAT)来实施攻击。
多年来,账号接管(ATO)攻击依赖撞库等自动化手段批量测试窃取的凭证。随着 Passkey(通行密钥)走向主流,前端登录得到加固,攻击者开始向下游迁移,将目光投向身份验证与账号恢复环节。Veriff 2026 年报告指出,4.18% 的验证尝试为欺诈行为,数字呈现媒体被 AI 生成或篡改的可能性比以往高出 300%,冒名顶替已占其观察到的全部欺诈攻击的 85% 以上。
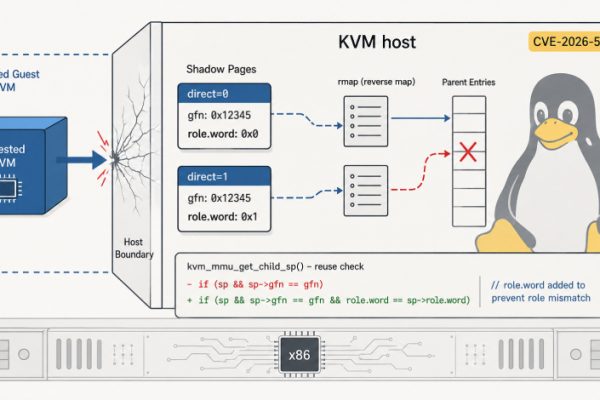
Linux KVM虚拟机监控程序中存在一个使用后释放(use-after-free)漏洞,可被客户机虚拟机触发,破坏宿主机内核的影子页状态。该漏洞被命名为”Januscape”,编号CVE-2026-53359,位于Intel和AMD共用的影子MMU代码中。公开的概念验证漏洞利用程序可使宿主机崩溃,而安全研究员声称另一份未发布的利用代码可实现宿主机任意代码执行。
Sysdig 披露,威胁行为者已开始尝试利用近期修补的 Gitea Docker 镜像关键安全漏洞。该漏洞 CVE-2026-20896(CVSS 评分 9.8)源于 DevOps 平台默认信任来自任何源 IP 地址的 “X-WEBAUTH-USER” 头,允许未经身份验证的互联网客户端获得提权访问。