
2026年如何评估AI SOC平台:区分行业领导者与”附加式AI”的6项核心能力
构建AI SOC平台评估候选清单并非易事。SIEM、SOAR和纯AI SOC厂商的口径几乎一致,但同名标签之下却是截然不同的产品——从挂在遗留SIEM上的聊天助手,到在自有数据底座上独立完成检测、分诊、调查与响应的代理平台。本文提出可量化的6项核心评估能力,并介绍Exaforce等代理型AI SOC平台的实践路径。
构建AI SOC平台评估候选清单并非易事。SIEM、SOAR和纯AI SOC厂商的口径几乎一致,但同名标签之下却是截然不同的产品——从挂在遗留SIEM上的聊天助手,到在自有数据底座上独立完成检测、分诊、调查与响应的代理平台。本文提出可量化的6项核心评估能力,并介绍Exaforce等代理型AI SOC平台的实践路径。
据漏洞情报公司 KEVIntel 透露,攻击者正在利用一个严重等级(max severity)的 Adobe ColdFusion 漏洞 CVE-2026-48282。受影响的 ColdFusion 版本包括 2025.9、2023.20 及更早版本,攻击者无需权限即可在未打补丁的系统上远程执行代码。Adobe 已发布安全更新,而 KEVIntel 创始人 Ryan Dewhurst 警告称,在公开细节发布后不到两小时内就观测到在野利用。
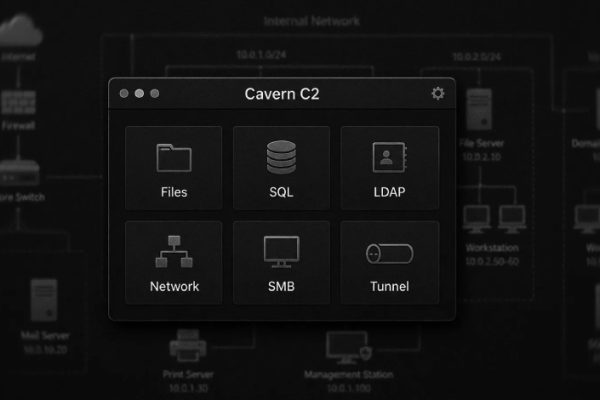
一个与伊朗情报和安全部(MOIS)有关联的伊朗黑客组织正在使用一款此前未被记录的模块化命令与控制(C2)框架 Cavern(又名 Cav3rn),针对以色列组织发起攻击。该活动主要瞄准 IT 服务提供商和政府机构。
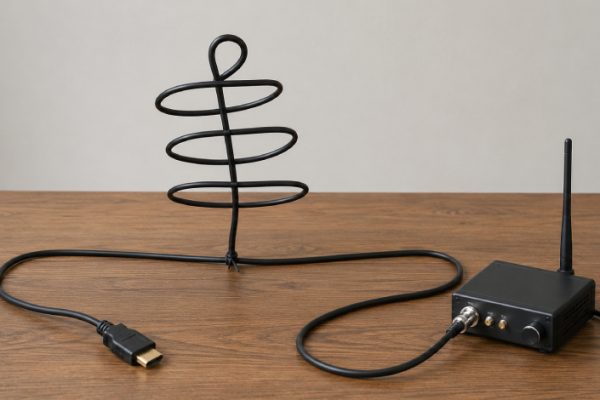
山东大学的研究人员展示了一种从完全与网络隔离的计算机中快速提取数据的新方法 TrojPix。该技术以肉眼不可察觉的方式调整屏幕像素,使视频线辐射出微弱无线电信号供附近接收器解码,但前提是目标机器上已存在恶意软件。
网络安全研究人员标记了一种新型的基于Java的远程访问木马(RAT)——QuimaRAT,能够针对Windows、Linux和macOS环境发起攻击。据LevelBlue透露,这款跨平台恶意软件以恶意软件即服务(MaaS)模式进行销售,售价从每月150美元到终身使用1200美元不等。其他订阅档位包括三个月300美元、六个月500美元和十二个月700美元。
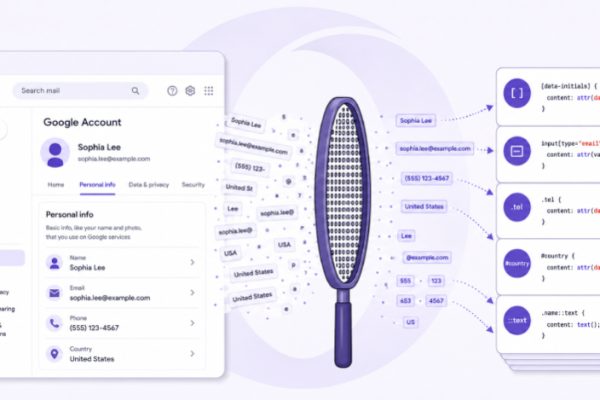
研究人员在面向游戏玩家的 Opera GX 浏览器中发现一个漏洞,允许恶意网站静默安装 Mod,并利用该 Mod 从受害者访问的页面中窃取特定数据。攻击者可在零点击情况下重建已登录用户的完整 Gmail 地址。Opera 已通过版本 130.0.5847.89 完成修复,未分配 CVE 编号,并将该漏洞评定为最高 P1 级别,支付了 5,000 美元赏金。
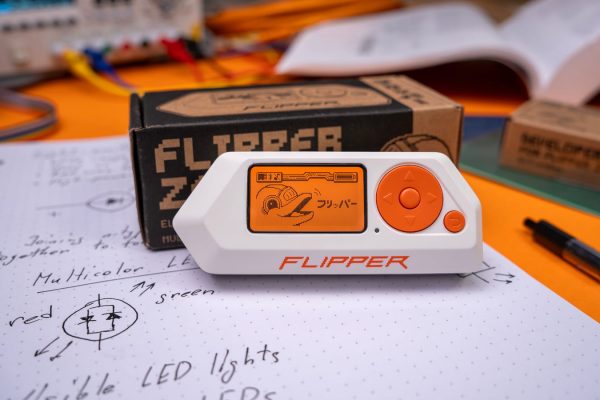
Flipper Devices 表示,Flipper Zero 固件的开发将继续进行,不过内部团队规模将缩小,并将更多地依赖社区贡献。