

美国网络司令部计划在硅谷设立办事处以推动创新
美国网络司令部正寻求在硅谷设立前沿办事处,名为”网络司令部西部”(CC-W),初期将与国防创新单元(DIU)共址办公,并支持新成立的网络创新作战中心(CIWC),以加强与科技行业的合作并加速网络武器及战术的研发。
最新的行业资讯
美国网络司令部正寻求在硅谷设立前沿办事处,名为”网络司令部西部”(CC-W),初期将与国防创新单元(DIU)共址办公,并支持新成立的网络创新作战中心(CIWC),以加强与科技行业的合作并加速网络武器及战术的研发。
Microsoft在最新报告中指出,通过被劫持的酒店Wi-Fi投放的虚假浏览器更新被用于投递CornFlake——一种能够捕获摄像头画面、麦克风音频和键盘记录的远程访问木马(RAT)。研究人员将该行动追踪为CaptiveCrunch,并将其归因于Storm-2945。微软评估Storm-2945是Midnight Blizzard(也称为APT29和Cozy Bear)的一个运营子集群,美英两国政府将该更大范围的行为者归因于俄罗斯对外情报局(SVR)。
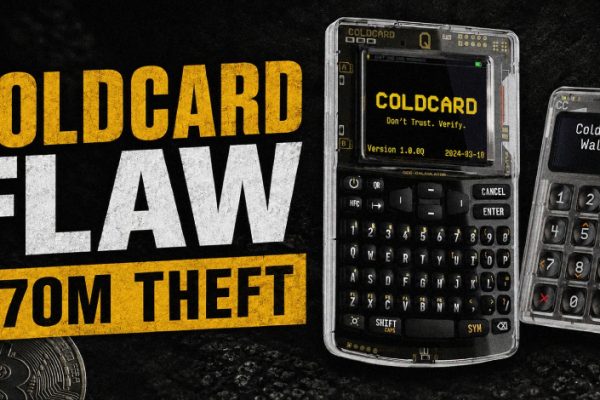
Galaxy Research 追踪了一起于 7 月 30 日在 41 分钟内清空 1196 个比特币地址的攻击事件,窃取 1082.65 BTC,按当时价值约 7020 万美元。研究人员将该事件归因于加拿大公司 Coinkite 生产的比特币专用硬件钱包 Coldcard 的固件漏洞。该漏洞源于 2021 年 3 月的一次固件集成错误,将种子生成路由到了确定性软件伪随机数生成器(PRNG),而非 STM32 硬件随机数生成器(RNG)。Block 的研究显示,攻击者可在不接触设备的情况下离线重现候选输出流。Coinkite 已于 7 月 31 日发布紧急固件更新。
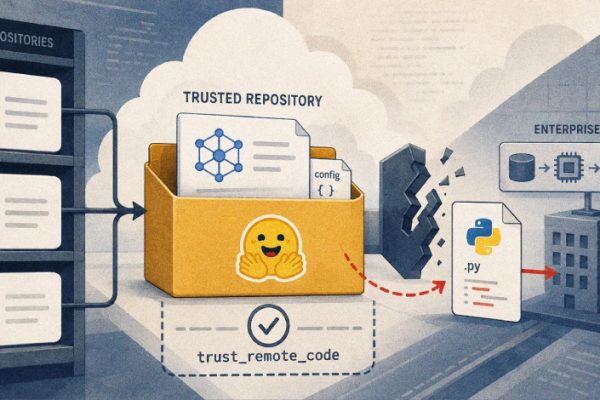
Hugging Face 的 Diffusers 库披露了三个高危安全漏洞,攻击者可通过精心构造的模型仓库在用户机器上静默执行任意代码,对人工智能(AI)供应链安全构成严重威胁。这些漏洞绕过了 trust_remote_code 安全机制,已在 Diffusers 0.38.0 版本中得到修复。
N-able表示,攻击者利用N-central中的身份验证绕过漏洞获取远程管理访问权限,并触及通过这些服务器管理的客户系统。其首个修复并不完整。CVE-2026-18577影响2026.3.1.7之前版本的N-central。N-able已于8月2日发布构建版本2026.3.1.7,作为首个不受影响的版本。N-central是托管服务提供商和IT团队用来管理客户终端的远程监控与管理平台。

本月的更新帮助安全与 IT 团队保障其 AI 环境的安全、利用 AI 进行防御,并强化 AI 驱动运营所依赖的基础设施。文中涵盖 Project Perception、Microsoft Defender 与 Entra 的扩展能力、Microsoft Purview 的新集成以及 Microsoft Intune Suite 纳入 Microsoft 365 E5 等多项发布。

网络防火墙是现代网络安全的核心组件,长期承担着阻断恶意流量、防止入侵和数据泄露的职责。然而,AI的快速发展正在从根本上改变网络活动的形态——员工、应用和智能体(agent)发送提示、调用模型、连接服务、触发操作,而这些活动大部分是传统防火墙无法看见的,更谈不上理解。Check Point推出了业界首个AI网络防火墙(AI Network Firewall),将其集成到AI Defense Plane中,使现有防火墙转变为意图感知的AI活动检测、检查和管控执行层,覆盖企业中的每一个网络、云、分支和AI数据中心。

据 Wiz 称,Azure Cosmos DB 中一个现已修复的漏洞可能让攻击者逃逸该服务的 Gremlin 查询沙箱,并获得跨客户租户的数据库完全读写访问权限。Wiz 将该攻击链命名为 CosmosEscape。

俄罗斯网络安全厂商 F6 披露了一项大规模欺诈活动的细节:攻击者通过克隆俄罗斯大型公司的网站,针对独联体国家及国际 B2B 客户骗取预付款,相关行动自 2017 年起持续至今已逾九年,发现的仿冒域名接近 100 个。

美国联邦通信委员会(FCC)于7月28日将外国生产的移动机器人和联网电力逆变器新增至其”覆盖清单”。此举通常会阻止新型号获得进口、在美营销或销售所需的设备授权。此前已获授权的型号仍可销售,用户已拥有的设备不受影响。联邦采购与使用同样不受此FCC行动影响。