
俄罗斯企业在杜罗夫被认定”恐怖分子”后下架相关产品
俄罗斯上周宣布将Telegram创始人帕维尔·杜罗夫认定为恐怖分子和极端主义者,此举在一天前由俄罗斯联邦安全局(FSB)提出,该机构指控杜罗夫协助恐怖主义活动,并表示将寻求将其列入国际通缉名单。FSB指责Telegram未能删除据称被乌克兰情报部门以及恐怖主义和极端主义组织使用的频道和机器人。
最新的行业资讯
俄罗斯上周宣布将Telegram创始人帕维尔·杜罗夫认定为恐怖分子和极端主义者,此举在一天前由俄罗斯联邦安全局(FSB)提出,该机构指控杜罗夫协助恐怖主义活动,并表示将寻求将其列入国际通缉名单。FSB指责Telegram未能删除据称被乌克兰情报部门以及恐怖主义和极端主义组织使用的频道和机器人。
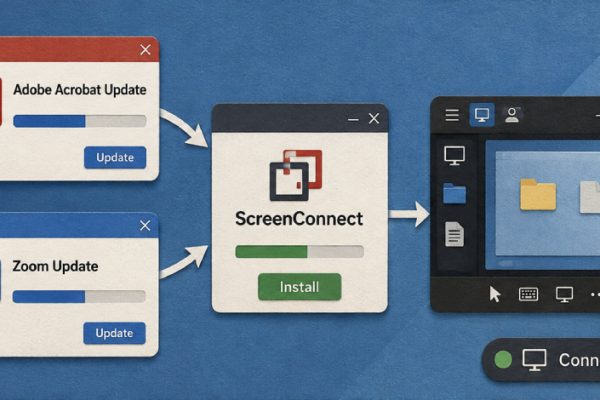
Securonix 威胁研究团队披露了名为 SMOKE#SCREEN 的活跃多波次攻击活动。该活动以 Adobe 和 Zoom 软件更新、办公文档审阅以及系统维护工具为主题进行社会工程诱导,最终秘密部署 ConnectWise ScreenConnect 等远程监控与管理(RMM)程序,使攻击者获得对受害系统的持久远程访问能力。
一个名为 DOUBLECUP 的俄语加载器即服务(LaaS)正通过 ClickFix 诱饵,将含有恶意代码的 PNG 图片暂存到受害者浏览器缓存中,最终投递 CountLoader 以及此前未被记录的远程访问木马 DeviceManager。
cPanel修复了一个严重漏洞,允许经过身份验证的托管客户以数据库管理员(root)身份执行SQL命令,跨越cPanel账户与服务器管理数据库身份之间的权限边界。该数据库漏洞编号为CVE-2026-58048(CVSS 4.0评分:9.4),影响所有受支持的cPanel & WHM版本以及WP Squared;本次定向安全发布还修复了两条其他绕过账户边界的途径。
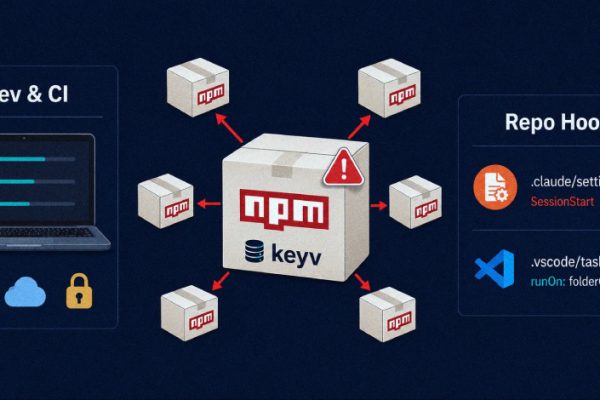
一个窃取凭证的 npm 蠕虫最初出现于 keyv@6.0.0,于 2026 年 8 月 4 日扩散至多个组织,跨越 Keyv 与 Cacheable 命名空间,污染数百个软件包。SafeDep 已在 npm 注册表中核实 353 个污染版本,涵盖 79 个软件包名称。
商业钓鱼即服务(PhaaS)工具包 Greatness 成为最新一款支持设备代码钓鱼的犯罪软件方案。该威胁滥用合法的 OAuth 2.0 设备授权授予流程来绕过多因素身份验证(MFA),从而接管用户账户。
Storm-2945 是俄罗斯威胁行为者 Midnight Blizzard 的子集群,自 2026 年 5 月以来被发现入侵酒店等酒店相关组织的登录门户,通过一项名为 CaptiveCrunch 的行动向旅客投递恶意软件并窃取凭据。本文 CaptiveCrunch: Midnight Blizzard targets travelers worldwide for malware delivery and credential theft 首发于 Microsoft Security Blog。
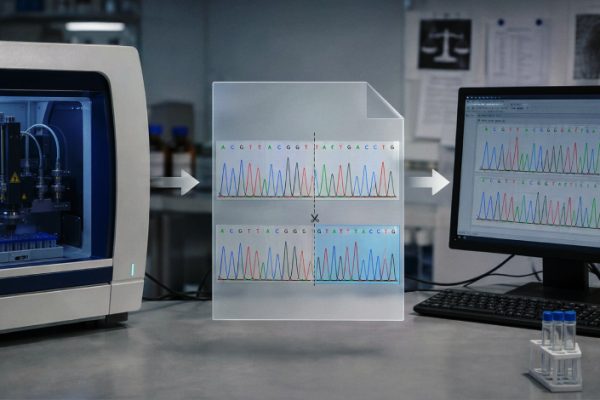
Thermo Fisher Scientific 已修复部分 Applied Biosystems 人类鉴定软件中的一个漏洞,该漏洞允许在分析软件加载数据文件之前对其进行篡改。厂商在 7 月 31 日发布的安全公告中指出,如果绕过实验室控制,.fsa 和 .hid 输出文件可能发生几乎无法察觉的更改。Thermo Fisher 将该问题编号为 CVE-2026-17583,CVSS v4.0 评分为 8.2,评级为高危。
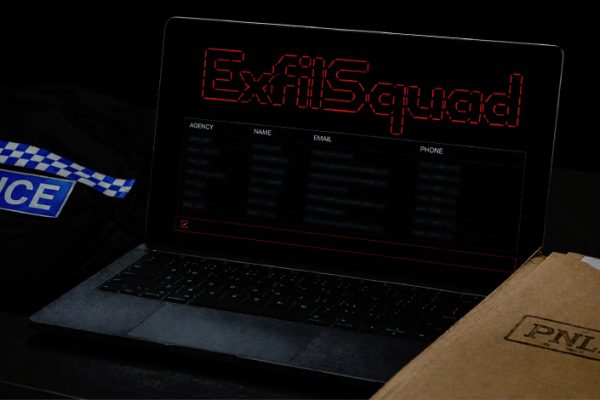
英国警察国家法律数据库(PNLD)确认其警方、政府及客户联系信息遭泄露并被发布至暗网。本次事件于 7 月 26 日被发现,泄露内容包括警官、警务人员、刑事司法专业人员、政府合作伙伴及客户的姓名、所属机构和工作邮箱地址,其中部分通过 Ask the Police 提交问题的用户姓名与邮箱也被曝光,可能被用于更具迷惑性的钓鱼攻击。PNLD 表示尚无证据表明密码或其他安全凭证遭泄露。
在Windows机器上以普通用户身份运行的恶意软件,无需指纹、PIN或受害者屏幕上的任何显示,即可登录受害者受Passkey保护的账户。Unit 42详细描述了针对Chrome Google密码管理器云认证器的三种攻击路径,分别命名为Pass-ta-key、Silver Pass-ta-key和Golden Pass-ta-key;其中最强的一种针对保护用户同步Passkey的主密钥。