
Snowflake黑客对影响至少1亿人的数据泄露事件认罪
加拿大男子Connor Riley Moucka在西雅图联邦法院对2024年Snowflake客户账户入侵事件中的多项罪名认罪,受影响组织至少165家,暴露记录涉及至少1亿人。
最新的行业资讯
加拿大男子Connor Riley Moucka在西雅图联邦法院对2024年Snowflake客户账户入侵事件中的多项罪名认罪,受影响组织至少165家,暴露记录涉及至少1亿人。
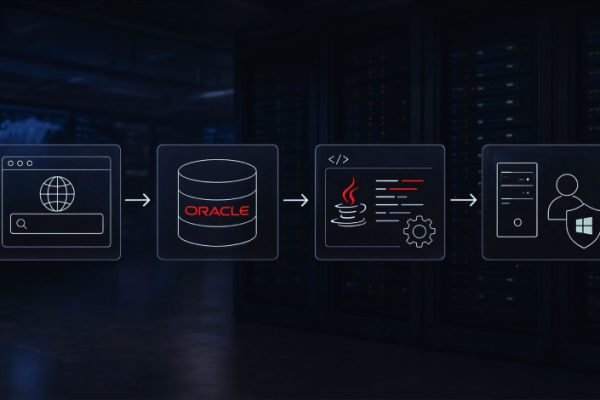
攻击者通过面向公众的 Web 应用中的 SQL 注入漏洞入侵某组织的 Oracle 数据库,在未向磁盘写入任何可执行文件的情况下安装了后渗透工具包。他们将 Java 源代码送入数据库,由 Oracle 将其编译为存储的模式对象,并在数据库引擎内部运行命令。Huntress 将该工具包追踪命名为 khunt,并表示该攻击链最终在底层 Windows 服务器上获得了 SYSTEM 级代码执行权限。
了解 KuppingerCole 缘何在《领导力指南针:云原生应用保护平台(CNAPP)》报告中将微软评为领导者。该文章首发于 Microsoft Security Blog。
GitGuardian 研究人员在公开的 GitHub 提交中发现 321 个 n8n 实例接受了暴露的 API 令牌,并在无需利用软件漏洞的情况下演示了攻击者利用这些令牌访问敏感数据和下游凭据的四种方式。
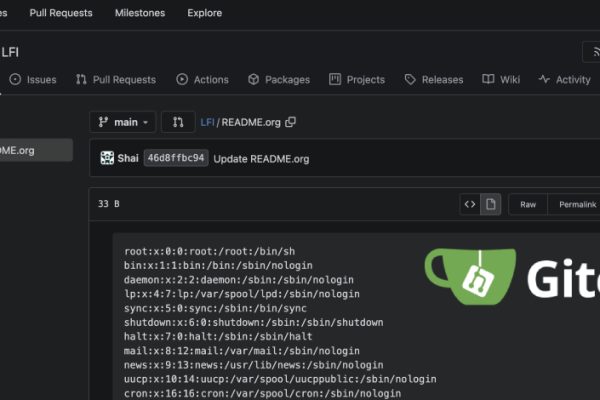
Gitea自托管Git平台1.22.1至1.27.0版本中存在严重文件读取漏洞(CVE-2026-59774,CVSS 9.8),未认证攻击者仅凭公开仓库和精心构造的Org-mode标记即可读取服务账户可访问的任何文件。该漏洞已在Gitea 1.27.1中修复。
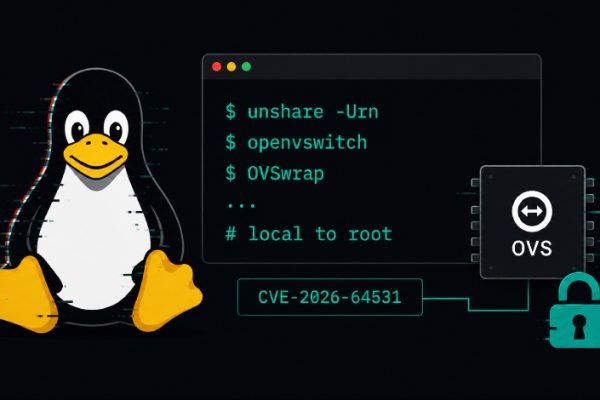
Linux内核Open vSwitch数据通路中的一处内存损坏漏洞为普通本地用户在大量默认配置发行版上提供了通往root的路径,并且公开漏洞利用程序附带约800个内核构建版本的预生成记录。该漏洞编号为CVE-2026-64531(CVSS评分7.8),由发现者命名为OVSwrap,由安全研究员Asim Manizada披露。
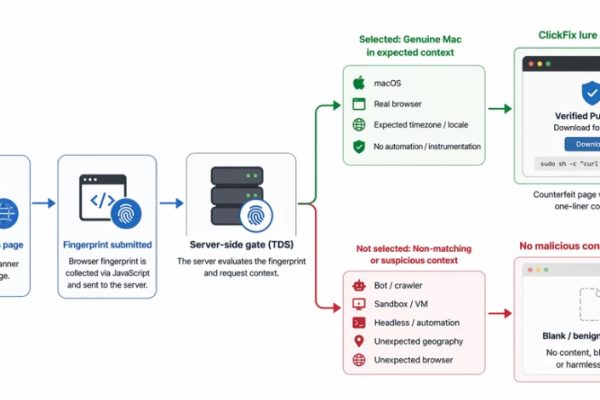
一项涉及超过250个前端域名的macOS ClickFix攻击行动开始对访客进行浏览器指纹识别,再决定是否展示恶意软件诱饵。微软威胁情报团队追踪到该基础设施已发生变更,服务器端门控可对爬虫和分析沙箱隐藏恶意页面,同时向选定的Mac用户展示伪造的软件下载页面。
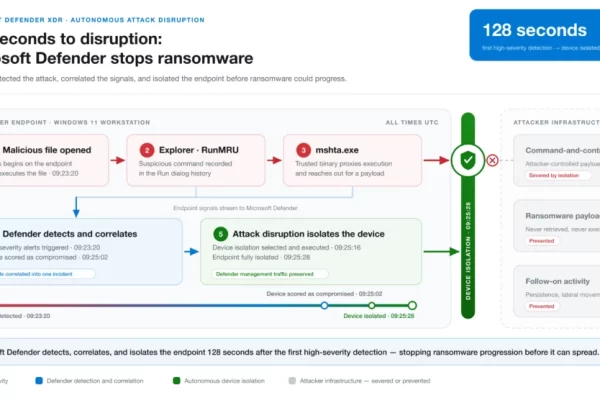
Microsoft Defender在128秒内自动隔离了QNET一台被入侵的终端,在第二阶段载荷实现持久化或横向扩散之前切断了多阶段攻击链。
微软扩展 Zero Trust for AI 战略,推出面向 AI 的零信任评估体验和 Zero Trust Workshop 中的新 DevSecOps 支柱,帮助组织评估风险、确定修复优先级,并在源代码到部署的全流程中保护 AI 驱动的开发。
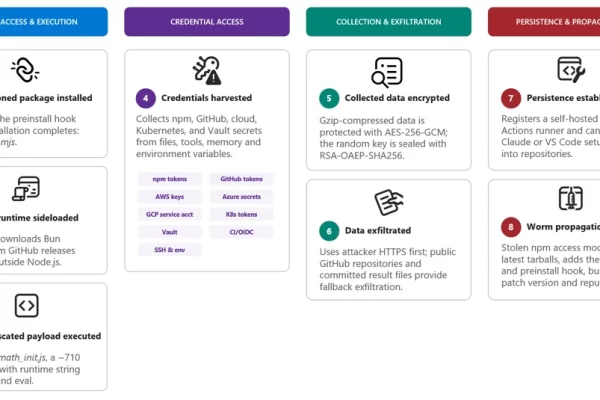
一个隐藏在超过 400 个被入侵 npm 包中的凭据窃取蠕虫,通过重新发布恶意更新在软件生态系统中自动传播。本分析详细介绍了攻击链、受影响的环境以及针对检测、追踪和修复的实用指导。