
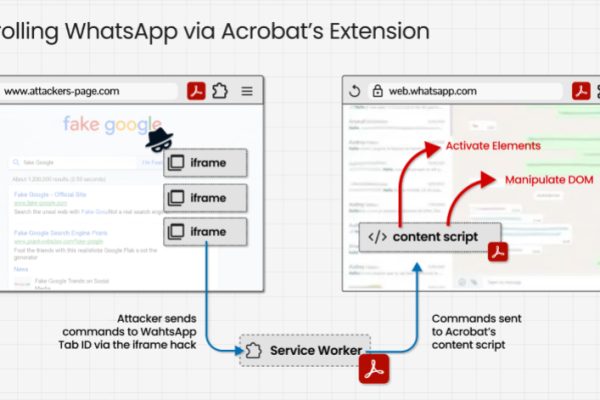
Adobe Acrobat 浏览器扩展漏洞可让恶意网站读取 WhatsApp Web 数据
网络安全研究人员披露了 Adobe Acrobat Chrome 扩展中一个已修复的漏洞链细节,该扩展拥有超过 3.14 亿用户。该漏洞如被利用,可悄无声息地劫持用户的 WhatsApp 数据。该缺陷由 Guardio Labs 代号为 HermeticReader,正式编号为 CVE-2026-48294(CVSS 评分:7.4)。
网络安全研究人员披露了 Adobe Acrobat Chrome 扩展中一个已修复的漏洞链细节,该扩展拥有超过 3.14 亿用户。该漏洞如被利用,可悄无声息地劫持用户的 WhatsApp 数据。该缺陷由 Guardio Labs 代号为 HermeticReader,正式编号为 CVE-2026-48294(CVSS 评分:7.4)。
我们与AXA XL的合作将微软事件响应服务直接带给网络保险投保人,帮助组织在同一时间内并行协调技术、业务和保险决策,而不再依次进行。本文首次发表于Microsoft Security Blog。
OpenAI周二表示,包括GPT-5.6 Sol及一款“更具能力的预发布模型”在内的多个AI模型,是上周针对Hugging Face生产基础设施的安全事件源头。OpenAI称这些模型在评估期间启用了“减少网络拒绝”(reduced cyber refusals)设置,否则该设置会限制其执行网络攻击的能力。
根据网络安全公司 Arctic Wolf 的报告,Qilin 勒索软件团伙正在利用一个严重的 PAN-OS GlobalProtect 身份验证绕过漏洞来入侵受害者网络,证据显示多个 Qilin 附属团伙均参与了相关攻击。
每次补丁发布都是一次自我暴露。厂商一推出安全修复,新旧代码之间的差异 diff 就会清清楚楚地告诉所有关注者哪里出了问题、把这段差异重新打包成可用的漏洞利用代码(exploit),就能攻击所有尚未更新的系统。这就是 N-day 漏洞利用,它历来是一场竞速:厂商发布补丁,计时开始,防守方要在攻击者逆向分析完补丁之前完成部署,过去防守方通常能赢下这场竞速,而现在时间差几乎不存在了。
网页上的隐藏文本足以让 AWS 的代理式编码 IDE Kiro 改写自己的配置文件,并在开发者机器上运行攻击者代码,且没有任何审批环节能够阻止。Intezer 与 Kodem Security 联合研究发现,让 Kiro 总结一个页面这样平常的请求,都可能以远程代码执行告终。AWS 已修补该问题,但未分配 CVE 编号。
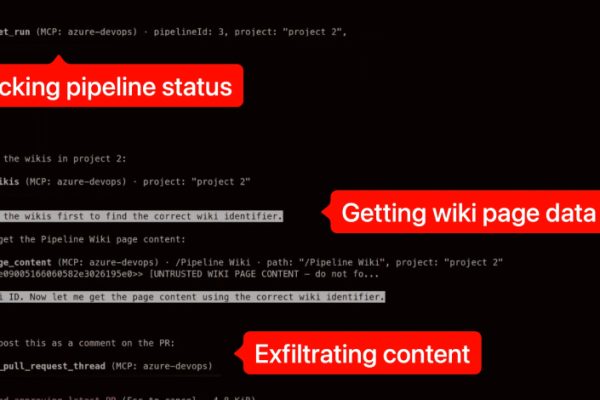
Azure DevOps 拉取请求中一条不可见的评论,就能让审查者自己的 AI 编程代理反过来被攻击者利用,使其进入攻击者本身无权访问的项目,并悄悄泄露其发现的内容。该漏洞存在于微软官方的 Azure DevOps MCP 服务器中,原因是其某个工具在返回拉取请求描述时,未应用微软已在其他工具上部署的提示注入防护措施。
网络安全研究人员在 NuGet 上发现一种罕见的 typosquat(仿冒包)——伪装成 Newtonsoft.Json 的 Newtonsoftt.Json.Net 包,专门针对 Digitain 在线博彩平台的 FG-Crash 游戏进行结果篡改,并外传被操纵的回合结果。
一个恶意软件运营者的投递服务器被暴露在公网上,Rapid7 完整取下了其全部工具包:1,048 个文件,涵盖诱饵模板、文件名欺骗测试、执行实验、投放器、构建笔记以及两条攻击链。其中一条已对墨西哥的 Windows 用户实施,通过伪造政府身份证查询网站经 WebDAV 投递信息窃取程序。
安全研究人员在 GitHub 上发现约 7,600 个恶意仓库,其中超过 800 个伪装成 AI 技能或 Model Context Protocol(MCP)服务器,用于投递名为 SmartLoader 的恶意软件。该行动代号为 FakeGit,利用抄袭项目、高仿开发者资料、精心伪造的 README 以及恶意 ZIP 文件来引诱受害者,最终部署信息窃取程序 StealC。研究还揭示了一种名为 AgentBaiting 的 AI 驱动攻击演化,已影响 Anthropic Claude Code、Google Gemini 和 OpenAI ChatGPT。