
针对流亡白俄罗斯活动人士以及俄罗斯、哈萨克斯坦用户的 Telegram 钓鱼活动
研究人员披露一起高度个性化的钓鱼攻击活动,攻击者利用 Telegram 试图劫持一名流亡白俄罗斯活动人士的账户,同时也将俄罗斯和哈萨克斯坦的用户列为目标。
研究人员披露一起高度个性化的钓鱼攻击活动,攻击者利用 Telegram 试图劫持一名流亡白俄罗斯活动人士的账户,同时也将俄罗斯和哈萨克斯坦的用户列为目标。
与 Cl0p(又称 Chubby Scorpius、FIN11、Graceful Spider、Lace Tempest)勒索软件活动相关的威胁行为者正在利用互联网暴露的 PTC Windchill 与 FlexPLM 部署中的漏洞,发起新一轮数据勒索活动。攻击者将 FlexPLM WSDL 端点的预身份验证信息泄露缺陷与 Windchill 登录 servlet 的服务端缺陷进行链式利用,从而实现未经身份验证的远程代码执行。
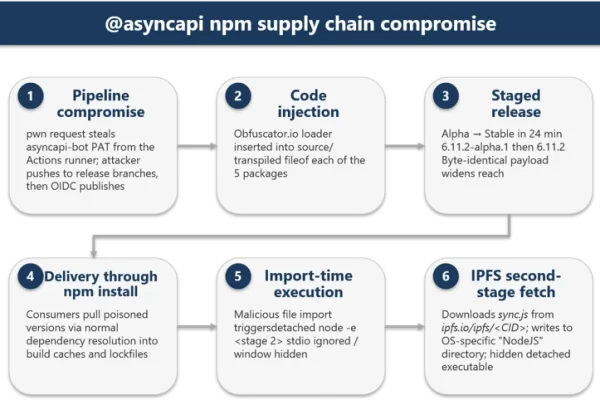
威胁行为者攻陷 AsyncAPI npm 包,并滥用受信 CI/CD 工作流通过 npm 分发恶意软件。该分析拆解了攻击链、载荷投递过程及推荐防御措施。
瑞士网络安全公司PRODAFT披露,DevMan勒索软件即服务(RaaS)团伙运营着一个集中式网络门户,为附属机构提供负载构建、收益管理与受害者管理等功能。该团伙被以Funky Mantis代号追踪,其v3版本门户于2026年1月发布,并采用80-20%的收益分成模式。
多年来,针对金融机构的网络钓鱼活动遵循相同的套路:受害者被骗输入用户名和密码,攻击者收集凭据,并在机会出现时实施账户入侵。这一模式正在发生变化。CTM360 针对保险领域网络钓鱼行动的调查显示,攻击者采用了更为即时的方式——不再仅收集凭据供日后使用,而是在受害者不知情的情况下,与其同步实时地对合法的保险门户进行身份验证,整个攻击可以在单个浏览会话中完成。
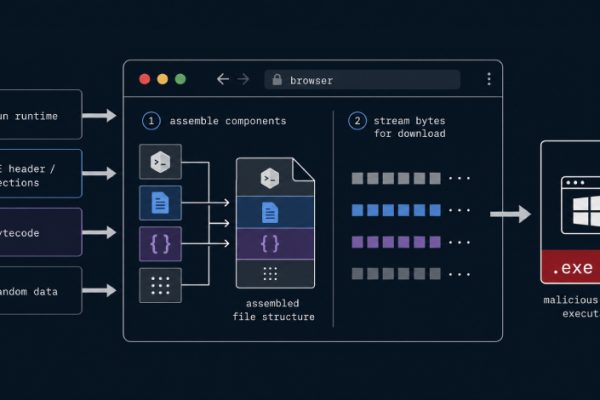
Confiant 于 2026 年 7 月 23 日披露名为 SourTrade 的恶意广告活动,自 2024 年末开始运作,冒充 TradingView、Solana 和 Luno,在 12 个国家以 25 种语言针对零售交易者和加密货币投资者。该活动不投递完整恶意文件,而是利用合法的 Bun 运行时作为基础,通过浏览器侧拼装最终 Windows 可执行文件,每次会话生成不同的哈希以规避基于哈希的检测。
金鸡(Golden Chickens)恶意软件即服务(MaaS)生态背后的威胁行为者卷土重来,推出四个新的恶意软件家族,表明尽管其内部运作已被广泛公开披露,但运营者丝毫没有收手的迹象。这四个恶意软件家族分别是:TinyEgg、ChonkyChicken、ChonkyChicken 的模块化变种,以及一款代号为 ChromEggscalator 的改良版网页浏览器凭据窃取工具。
AI Agent 安全正经历一条类似的成熟曲线:先采用,再可视化,最后才是控制。但我们共同发现的是,对 AI Agent 实施最小权限比我们想象中要困难得多。这也是为什么业界出现了如此多的方法,从提示词过滤到身份层的访问控制。我们最终达成的共识是:理解 AI Agent 的意图是保护它们的关键。这并不容易,但却是唯一的前进之路。
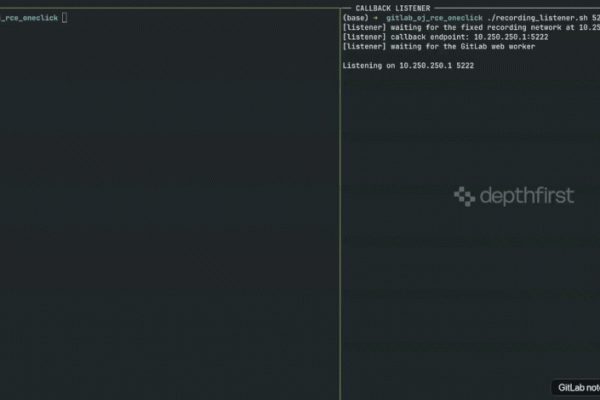
安全研究员 Yuhang Wu(depthfirst)发布了一个可用的概念验证(PoC)漏洞利用代码,可在一个尚未修复的自托管 GitLab 18.11.3 服务器上以 git 身份执行命令。普通已认证用户只需提交两个精心构造的 Jupyter notebook 并请求其差异(diff)即可触发该漏洞。整个利用链无需管理员权限、无需 CI runner 访问、无需受害者交互,也无需访问其他用户的项目。
新任英国首相在网络安全政策岗位上保留了 Liz Lloyd,使其成为 Keir Starmer 盟友中仍在政府任职的少数人之一。