
Bit2Watt 攻击:云租户无需漏洞即可扰动电网
浙江大学三位研究者的论文指出,云租户仅凭普通 GPU 访问权限,就可让数据中心电力消耗快速波动,从而威胁所在电网,且无需漏洞或入侵。其方法 SWMA 与 LTMA 在 GPU 上实测产生了 1.2–6 kHz 的功率振荡分量,在最坏模拟场景下可使电网电流谐波失真达 46.8%、阻尼比降至 -0.27,引发失稳模式。
浙江大学三位研究者的论文指出,云租户仅凭普通 GPU 访问权限,就可让数据中心电力消耗快速波动,从而威胁所在电网,且无需漏洞或入侵。其方法 SWMA 与 LTMA 在 GPU 上实测产生了 1.2–6 kHz 的功率振荡分量,在最坏模拟场景下可使电网电流谐波失真达 46.8%、阻尼比降至 -0.27,引发失稳模式。
据 watchTowr 透露,在微软 2026 年 7 月补丁星期二更新中修复的第三个 SharePoint Server 漏洞正遭到活跃利用。该漏洞编号为 CVE-2026-50522(CVSS 评分 9.8),属于 Microsoft Office SharePoint 中的不可信数据反序列化严重缺陷,攻击者可借此通过网络执行任意代码。
Google DeepMind 宣布推出专用 AI 模型 Gemini 3.5 Flash Cyber,该模型基于 3.5 Flash 构建,专为快速高效地发现、验证并修补漏洞而设计。该模型将仅通过 CodeMender 以受限试点项目的方式向政府和可信赖合作伙伴开放。
在7-Zip中打开一个精心构造的XZ压缩包,可能让攻击者在这台机器上执行代码。该漏洞编号为CVE-2026-14266,是归档程序在处理XZ分块数据时发生的一个基于堆的缓冲区溢出。趋势科技的零日计划(ZDI)于7月15日披露了漏洞细节。修复版本已于6月25日随7-Zip 26.02发布。溢出允许攻击者“在当前进程的上下文中执行代码”,不过所执行的代码将以7-Zip自身持有的令牌运行,不会获得额外权限。
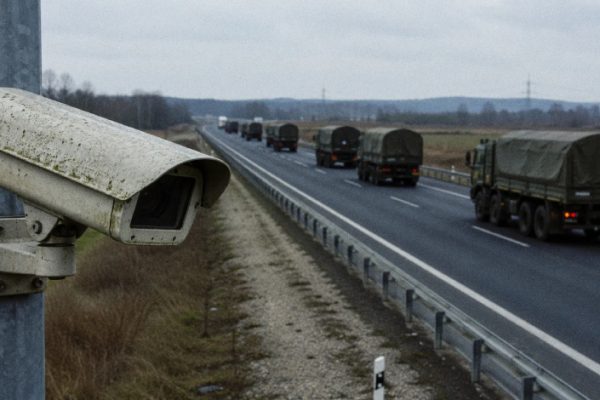
至少一个俄罗斯情报机构正在系统性地劫持欧洲和乌克兰的联网安防摄像头,利用其视频流监视军事运输路线、运往基辅的武器以及乌克兰军队的位置。这是荷兰民事情报局(AIVD)和军事情报局(MIVD)于7月10日发布的网络安全公告所披露的内容。
一种新近被发现的间谍植入程序利用被劫持的 Microsoft 365 日历作为指令通道,将操作员指令植入日历事件,并把窃取文件以附件形式伪装在日期设为 2050 年的事件中往返传输。Group-IB 将该恶意软件命名为 HollowGraph,并指出其通过合法的 Microsoft Graph API 流量传递任务与被盗数据,使活动看起来与普通的 Microsoft 365 通信无异,从而避开针对攻击者控制目标的告警。
一名自称 “bandcampro” 的俄语独立威胁行为者将大量运营工作外包给 Google 开源 AI 工具 Gemini CLI,并接管了一个活跃的僵尸网络。Trend Micro 对 2026 年 3 月 19 日至 4 月 21 日间 200 份 Gemini CLI 会话日志的分析显示,该行为者利用 AI 执行口令破解、搭建住宅代理、攻陷 WordPress 商户以及策划针对美加老年人的电话加密货币欺诈等任务。
单个请求不应能做这么多事。但本周,小的输入导致了代码执行、内存丢失、密钥被盗以及安全工具被禁用。攻击路径通常很简单:暴露的系统、薄弱的安全检查、过时的驱动、伪造的提示,以及被用于投递恶意软件的公开代码。部分漏洞是新出现的,另一些则在防御者来得及修补之前就已被利用。
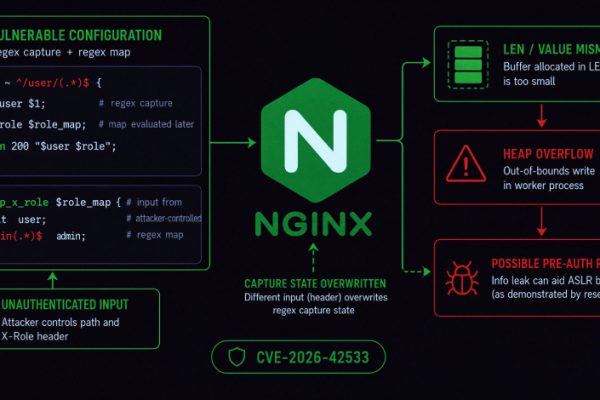
F5 已发布针对一处关键 nginx 缺陷的修复,远程未认证攻击者可利用精心构造的 HTTP 请求触发 worker 进程中的堆缓冲区溢出。CVE-2026-42533 于 7 月 15 日在 nginx 1.30.4(稳定版)、1.31.3(主线版)以及 NGINX Plus 37.0.3.1 中得到修补,使用更早版本的用户应尽快升级。触发该漏洞可导致 worker 崩溃或重启,引发拒绝服务;在 ASLR 被禁用或可被绕过的情况下,F5 表示其还可能允许远程代码执行。