
新OVSwrap Linux内核漏洞允许本地用户通过Open vSwitch获取root权限
Linux内核Open vSwitch数据通路中的一处内存损坏漏洞为普通本地用户在大量默认配置发行版上提供了通往root的路径,并且公开漏洞利用程序附带约800个内核构建版本的预生成记录。该漏洞编号为CVE-2026-64531(CVSS评分7.8),由发现者命名为OVSwrap,由安全研究员Asim Manizada披露。
Linux内核Open vSwitch数据通路中的一处内存损坏漏洞为普通本地用户在大量默认配置发行版上提供了通往root的路径,并且公开漏洞利用程序附带约800个内核构建版本的预生成记录。该漏洞编号为CVE-2026-64531(CVSS评分7.8),由发现者命名为OVSwrap,由安全研究员Asim Manizada披露。
Paperclip 中的两个安全漏洞可能允许攻击者在网络服务器或开发者的计算机上执行命令。Paperclip 是一个用于人工智能(AI)代理团队的开源控制平面,两条攻击路径都依赖于导入恶意代理并启动它。第三个漏洞可能通过未强制执行预期访问检查的应用程序编程接口(API)路由暴露敏感数据和控制平面细节。
OpenAI 表示已成功捣毁一个位于柬埔寨的诈骗组织,该组织利用其生成式人工智能(AI)聊天机器人 ChatGPT 协助实施投资诈骗、交友诈骗、赌博诈骗以及冒充执法机构等多种骗局。为此,OpenAI 封禁了一个高度协同运作的 ChatGPT 账号网络,这些账号很可能源自东南亚,并以波贝市为运营据点,该地区过去与诈骗园区和人口贩运存在广泛关联。
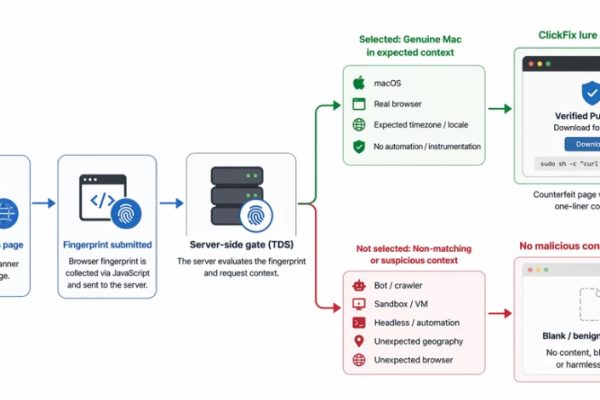
一项涉及超过250个前端域名的macOS ClickFix攻击行动开始对访客进行浏览器指纹识别,再决定是否展示恶意软件诱饵。微软威胁情报团队追踪到该基础设施已发生变更,服务器端门控可对爬虫和分析沙箱隐藏恶意页面,同时向选定的Mac用户展示伪造的软件下载页面。
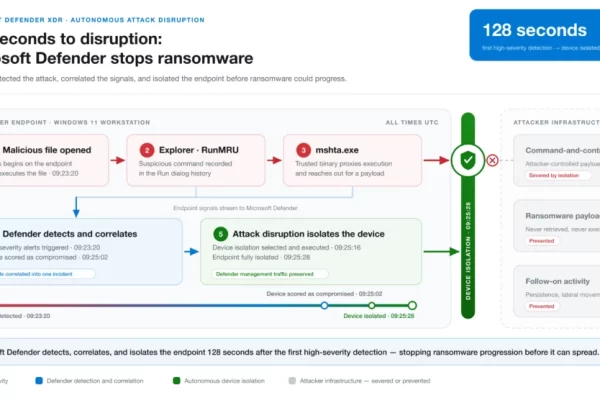
Microsoft Defender在128秒内自动隔离了QNET一台被入侵的终端,在第二阶段载荷实现持久化或横向扩散之前切断了多阶段攻击链。
微软扩展 Zero Trust for AI 战略,推出面向 AI 的零信任评估体验和 Zero Trust Workshop 中的新 DevSecOps 支柱,帮助组织评估风险、确定修复优先级,并在源代码到部署的全流程中保护 AI 驱动的开发。
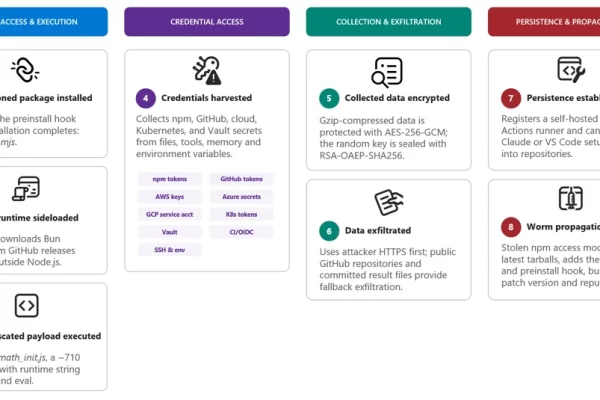
一个隐藏在超过 400 个被入侵 npm 包中的凭据窃取蠕虫,通过重新发布恶意更新在软件生态系统中自动传播。本分析详细介绍了攻击链、受影响的环境以及针对检测、追踪和修复的实用指导。
俄罗斯上周宣布将Telegram创始人帕维尔·杜罗夫认定为恐怖分子和极端主义者,此举在一天前由俄罗斯联邦安全局(FSB)提出,该机构指控杜罗夫协助恐怖主义活动,并表示将寻求将其列入国际通缉名单。FSB指责Telegram未能删除据称被乌克兰情报部门以及恐怖主义和极端主义组织使用的频道和机器人。
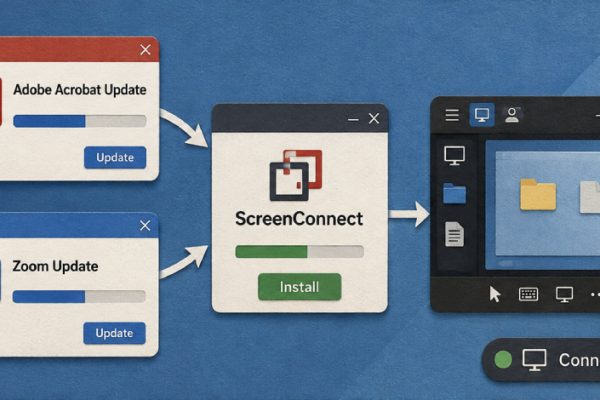
Securonix 威胁研究团队披露了名为 SMOKE#SCREEN 的活跃多波次攻击活动。该活动以 Adobe 和 Zoom 软件更新、办公文档审阅以及系统维护工具为主题进行社会工程诱导,最终秘密部署 ConnectWise ScreenConnect 等远程监控与管理(RMM)程序,使攻击者获得对受害系统的持久远程访问能力。
一个名为 DOUBLECUP 的俄语加载器即服务(LaaS)正通过 ClickFix 诱饵,将含有恶意代码的 PNG 图片暂存到受害者浏览器缓存中,最终投递 CountLoader 以及此前未被记录的远程访问木马 DeviceManager。