
Snowflake黑客对影响至少1亿人的数据泄露事件认罪
加拿大男子Connor Riley Moucka在西雅图联邦法院对2024年Snowflake客户账户入侵事件中的多项罪名认罪,受影响组织至少165家,暴露记录涉及至少1亿人。
加拿大男子Connor Riley Moucka在西雅图联邦法院对2024年Snowflake客户账户入侵事件中的多项罪名认罪,受影响组织至少165家,暴露记录涉及至少1亿人。
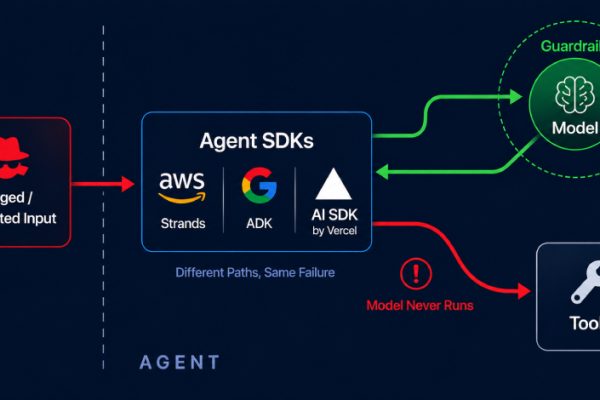
AWS、Google 和 Vercel 的智能体基础设施存在安全缺陷,使不可信或伪造的指令能够到达智能体的工具,且不检查是否有模型轮次授权这些指令。在多条攻击路径中,模型根本没有运行,因此系统提示、内容过滤器和模型级安全机制都无从介入。受影响的产品包括 Amazon Bedrock AgentCore 的 InvokeHarness API、Google 的 Python 版 Agent Development Kit (ADK),以及 Vercel 用于 Codex 和 OpenCode 编码智能体的 AI SDK harness 包。
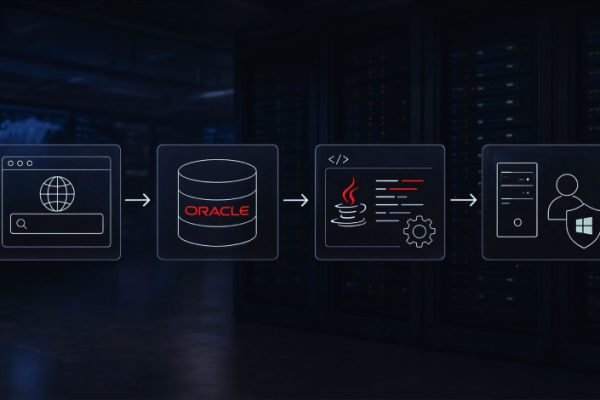
攻击者通过面向公众的 Web 应用中的 SQL 注入漏洞入侵某组织的 Oracle 数据库,在未向磁盘写入任何可执行文件的情况下安装了后渗透工具包。他们将 Java 源代码送入数据库,由 Oracle 将其编译为存储的模式对象,并在数据库引擎内部运行命令。Huntress 将该工具包追踪命名为 khunt,并表示该攻击链最终在底层 Windows 服务器上获得了 SYSTEM 级代码执行权限。
一类新型提示词注入攻击正在商业网站上蔓延。它无需恶意软件、无需窃取凭证,也无需零日漏洞利用,而是滥用几乎所有主流 AI 助手内置的标准功能——预填充深度链接。研究人员在生产环境的网站上观察到,营销页面和竞品对比页面的”Ask AI”按钮内嵌入了隐藏的提示词注入载荷。当登录了 ChatGPT、Claude、Gemini 或 Grok 的用户点击此类按钮时,一条预设的查询会在其会话中立即执行,没有任何确认,也没有警告。这些链接大多是无害的,但危险的链接会指示 AI 将厂商域名永久保存为”可信来源”,从而悄无声息地使该厂商在未来所有回答中获得隐性偏向。
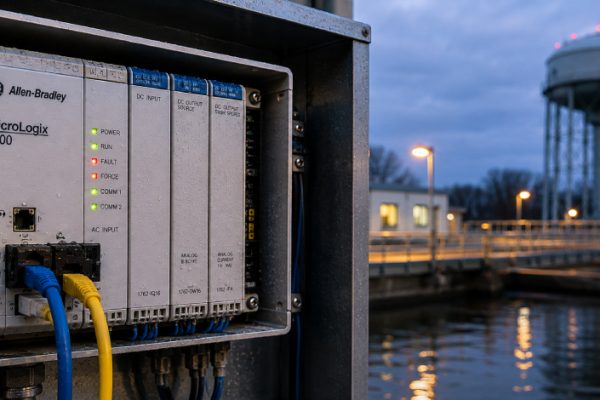
Forescout在近期遭受网络攻击的美国水务公用事业所在城市中发现了22台暴露在互联网上的Rockwell Automation PLC,其中19台使用同一移动运营商网络。其8月3日的扫描统计全球共有4,407台暴露的Rockwell控制器,其中美国占2,844台,但Forescout无法确认任何一台已被入侵。
网络安全的底层逻辑正在发生改变。自助式系统如今能够持续推理、适应并执行操作,同时攻击的成本不断下降,而需要保护的对象在数量、速度和复杂度上持续增长。为此,微软推出面向 AI 时代现实需求的智能体安全系统 Project Perception(感知项目),将信号、上下文、模型与专用智能体整合为一个持续学习的防御体系。
了解 KuppingerCole 缘何在《领导力指南针:云原生应用保护平台(CNAPP)》报告中将微软评为领导者。该文章首发于 Microsoft Security Blog。
GitGuardian 研究人员在公开的 GitHub 提交中发现 321 个 n8n 实例接受了暴露的 API 令牌,并在无需利用软件漏洞的情况下演示了攻击者利用这些令牌访问敏感数据和下游凭据的四种方式。
弗吉尼亚州亚历山德里亚联邦法院于8月5日判处40岁白俄罗斯国民Maksim Silnikau 16年监禁,罪名是创建并运营其于2021年成立的勒索软件即服务业务Ransom Cartel。司法部表示,2021年至2023年间,Ransom Cartel的同谋者攻击了至少18家公司,遍及加州、纽约州、内布拉斯加州以及海外。
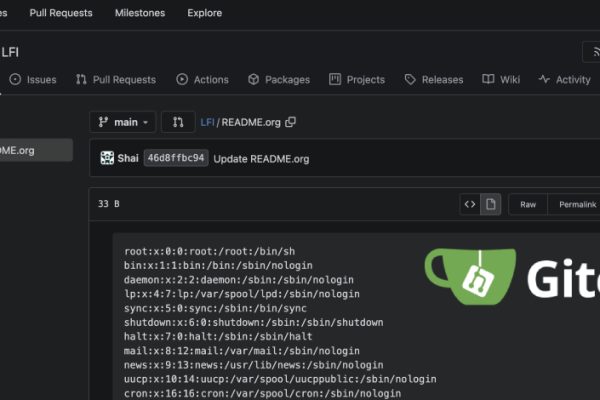
Gitea自托管Git平台1.22.1至1.27.0版本中存在严重文件读取漏洞(CVE-2026-59774,CVSS 9.8),未认证攻击者仅凭公开仓库和精心构造的Org-mode标记即可读取服务账户可访问的任何文件。该漏洞已在Gitea 1.27.1中修复。