

最高法院限制位置追踪后,车牌识别摄像头或成下一个目标
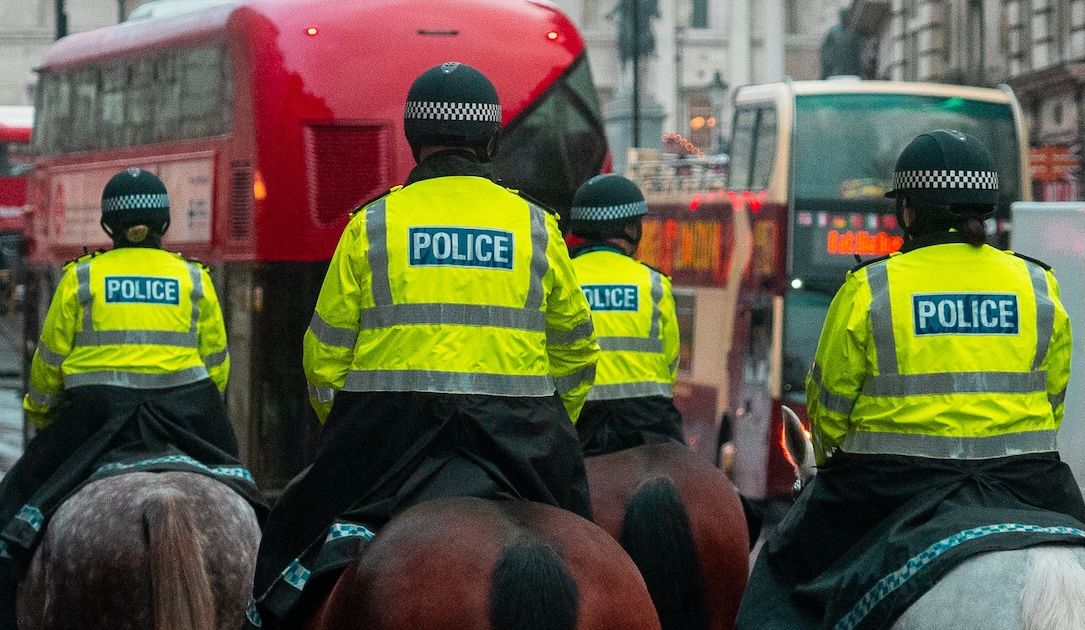
美国最高法院近期裁定警方调取手机位置历史需持搜查令,一些法律学者和车牌识别技术反对者认为,此判决可能波及自动车牌识别系统(ALPR)的使用。若ALPR搜索最终也需搜查令,相关摄像网络的应用将被大幅限制,并改变现代警务模式。
最新的行业资讯
美国最高法院近期裁定警方调取手机位置历史需持搜查令,一些法律学者和车牌识别技术反对者认为,此判决可能波及自动车牌识别系统(ALPR)的使用。若ALPR搜索最终也需搜查令,相关摄像网络的应用将被大幅限制,并改变现代警务模式。

OpenClaw 个人人工智能(AI)助手三个已修复安全漏洞细节被披露,若成功利用,可导致凭据窃取、权限提升以及在主机上执行任意代码。

一个名为 RedWing 的新型 Android 恶意软件行动正以即用型银行欺诈服务的形式在 Telegram 上出租。它让即使技术水平较低的犯罪分子也能接管受害者手机、窃取其银行登录凭证,并截获保护账户的一次性验证码。发现该行动的 Zimperium zLabs 表示,它看起来像是 Oblivion 的一个新变种,后者是一款月租 300 美元的恶意软件租赁工具。

网络安全研究人员披露了 Writer(一家企业级生成式人工智能平台)中现已修补的一个严重会话隔离漏洞细节,该漏洞可能导致跨租户入侵。该一键利用漏洞被 Sand Security Research 团队命名为 WriteOut。一名外部攻击者可以从毫无权限到入侵任何行业领先企业内的 Writer AI 组织,所需要的仅仅是一个链接。

最近一起针对美国和欧洲企业的 EvilTokens 攻击活动暴露了一种新的邮件安全盲区。这种”幽灵钓鱼”(ghost phishing)技术将恶意页面隐藏起来,直到它在受害者浏览器内解密后才”复活”。对安全负责人而言,风险显而易见:传统 URL 检查可能会漏掉攻击,而 Microsoft 365 访问权限、敏感数据和响应时间早已处于风险之中。

美国网络安全和基础设施安全局(CISA)于本周二将 4 个安全漏洞添加至其已知被利用漏洞(KEV)目录,理由是存在活跃利用的证据。这些漏洞包括 Adobe ColdFusion 路径穿越漏洞、SP Page Builder 与 Page Builder CK 的文件上传漏洞,以及 Langflow 的 IDOR 漏洞。

Noma Security 的研究人员展示,公共 Issue 可诱骗 GitHub 智能体工作流(Agentic Workflows)泄露组织私有仓库的内容。攻击者只需在公共仓库上提交一个看似普通的 Issue,无需窃取凭据,无需访问目标组织。若该组织已授予智能体跨仓库(含私有仓库)的读取权限,Issue 便可诱导其将私有内容写入公共评论。

新研究显示,已签名 Git 提交的哈希并非软件行业所普遍认为的独一无二标识。无需签名密钥,攻击者即可基于同一文件、作者和日期生成新的提交,Github 仍会显示”已验证”。这意味着依赖哈希的封禁列表、去重机制、来源日志和可复现构建记录都存在被绕过的风险。

英国国家网络安全中心(NCSC)公布名为「Cyber Shield」的国家级自主防御能力计划,意图借助 agentic AI 系统发现并修复政府网络与关键国家基础设施中的安全漏洞,抵御对手以机器速度发动的攻击。

一项新的银行欺诈行动正利用 ClickFix 诱饵针对墨西哥银行、金融科技企业、支付处理商以及加密货币交易所的客户。该活动集群由 Elastic Security Labs 追踪,代号为 REF6045,攻击者通过伪造的验证码验证页面感染受害者,诱骗其运行一条恶意命令,从而安装名为 SCMBANKER 的 PowerShell 工具包。该恶意软件的部分组件可追溯至 2025 年 10 月。