
攻击者开始扫描未修补 Oracle E-Business Suite 漏洞 CVE-2026-101767 的系统
导语:攻击者已开始扫描互联网,寻找仍未修补 Oracle E-Business Suite(EBS)严重漏洞 CVE-2026-101767 的系统。Oracle 已敦促客户立即安装安全更新。
攻击者已开始扫描互联网,寻找尚未修补 Oracle E-Business Suite(EBS)最近披露的严重漏洞 CVE-2026-101767 的系统。
漏洞细节与补丁
该漏洞位于 EBS 的核心组件 Application Object Library,编号为 CVE-2026-101767。具备 HTTP 网络访问权限且无需身份验证的攻击者,可通过低复杂度攻击接管存在漏洞的系统。
Oracle 已于 10 月 20 日发布 2026 年 10 月关键安全补丁更新(Critical Security Patch Update),其中包含针对该漏洞的安全更新,并敦促客户立即修补系统。
Oracle 表示:“据报道,在某些情况下,攻击之所以得手,是因为目标客户未能安装可用的 Oracle 补丁。因此,Oracle 强烈建议客户继续使用仍处于积极支持状态的版本,并立即安装安全补丁。”
互联网扫描活动
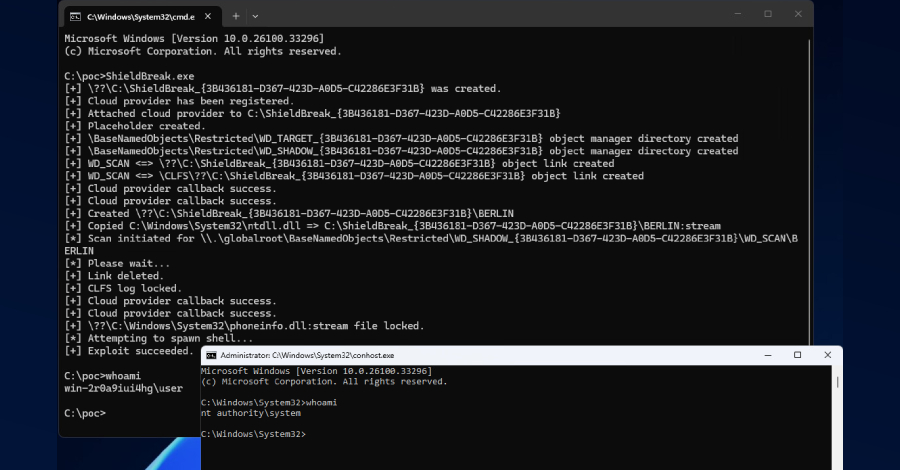
尽管 Oracle 尚未将 CVE-2026-101767 标记为已遭在野利用,但威胁情报公司 Defused 在周二表示,其已发现威胁行为者正在扫描互联网上的易受攻击系统。Defused 警告称:“10 月 27 日上午,我们的 Oracle E-Business Suite 诱捕系统记录到针对 CVE-2026-101767 的探测性利用。该漏洞是 EBS Thin Client Framework servlet 中一个无需身份验证的 SQL 注入漏洞,可进一步串联为远程代码执行。”
互联网威胁监测机构 Shadowserver 目前跟踪到超过 670 个互联网暴露的 Oracle EBS 实例,其中大多数使用来自美国的 IP 地址。不过,Shadowserver 没有说明其中有多少实例是蜜罐,也没有说明有多少实例已针对 CVE-2026-101767 完成安全处置。
Oracle EBS 漏洞相关攻击背景
攻击者经常将 Oracle 漏洞作为目标,因为这些漏洞可被用于侵入全球许多财富 100 强企业(Fortune 100)、政府机构及医疗保健网络中的企业系统。
例如,自 2025 年 8 月初以来,Clop 勒索团伙一直利用另一个 Oracle EBS 漏洞 CVE-2025-61882 发动零日攻击,受害者包括罗技(Logitech)、GlobalLogic、《华盛顿邮报》(Washington Post),以及美国多所大学,包括哈佛大学(Harvard University)、宾夕法尼亚大学(University of Pennsylvania)、达特茅斯学院(Dartmouth College)和凤凰城大学(University of Phoenix)。
最近,Oracle 在 6 月为 PeopleSoft Suite 的一个严重零日漏洞 CVE-2026-35273 发布了紧急缓解措施。ShinyHunters 勒索团伙曾在 5 月 27 日至 6 月 9 日期间利用该漏洞。威胁行为者通过滥用该漏洞,在受害者系统上实现了无需身份验证的远程代码执行,并从全球许多组织窃取数据,受影响组织包括诺丁汉大学(Nottingham University)、日产(Nissan)和美国全国保险专员协会(National Association of Insurance Commissioners,NAIC)。
来源信息
来源:BleepingComputer
作者:Sergiu Gatlan